


Was ist ein Packet Broker? So kommt der Netzwerkverkehr zu deinen Tools
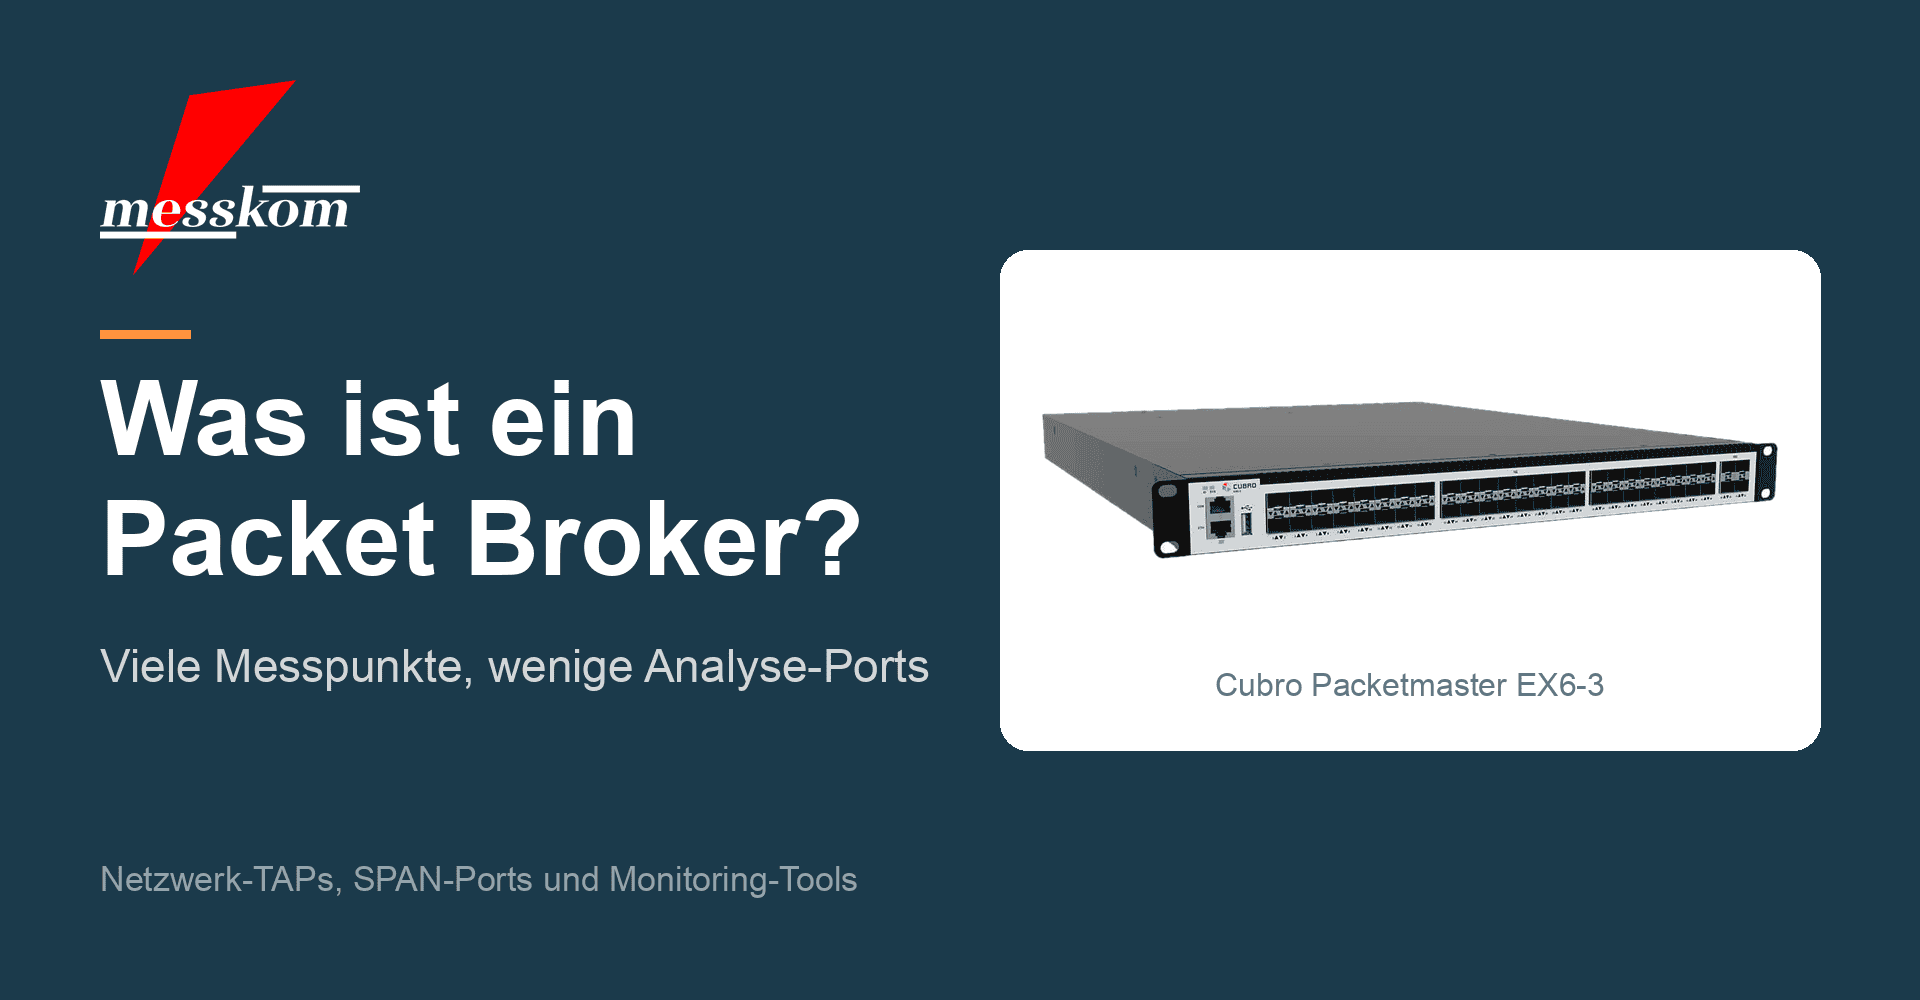
Ein Packet Broker, auch Network Packet Broker oder kurz NPB, ist ein Netzwerkgerät, das kopierten Datenverkehr aus TAPs und SPAN-Ports einsammelt und gezielt an Analyse- und Sicherheitswerkzeuge weitergibt. Meist sieht er aus wie ein Switch, eine 19-Zoll-Kiste mit 24, 48 oder mehr Ports, hat aber eine andere Aufgabe. Ohne Regel verändert er den Verkehr nicht, und für jeden Port legst du selbst fest, wohin die Pakete gehen. Gebraucht wird so ein Gerät dort, wo viele Messpunkte auf wenige Analyse-Ports treffen.
Warum ein SPAN-Port als Messpunkt nicht reicht
Der einfachste Weg an den Verkehr eines Links ist Port Mirroring am Switch, bei Cisco SPAN-Port (Switched Port Analyzer) genannt. Du richtest am Switch einen Port ein, auf den er die Daten eines anderen Ports kopiert. Das funktioniert, hat aber drei Haken:
- Ein Switch soll switchen, nicht kopieren. Das Spiegeln läuft ohne Priorität nebenher. Hat der Switch viel zu tun, stellt er den SPAN-Port zurück, und in deiner Aufzeichnung fehlen Pakete.
- Ein Switch verwirft fehlerhafte Frames, am SPAN-Port kommen sie also nicht an. Genau die brauchst du aber, wenn du einen Fehler suchst.
- Ein Link mit 1 Gbit/s im Vollduplex trägt bis zu 1 Gbit/s in jede Richtung, zusammen also bis zu 2 Gbit/s. Der SPAN-Port schafft nur 1 Gbit/s. Was darüber liegt, geht verloren.
Dazu verändert der Switch beim Spiegeln das Timing der Pakete. Das Capture zeigt dann nicht mehr genau, was auf der Leitung passiert ist (Cubro, White Paper „The First Step to Visibility: Network TAPs“).
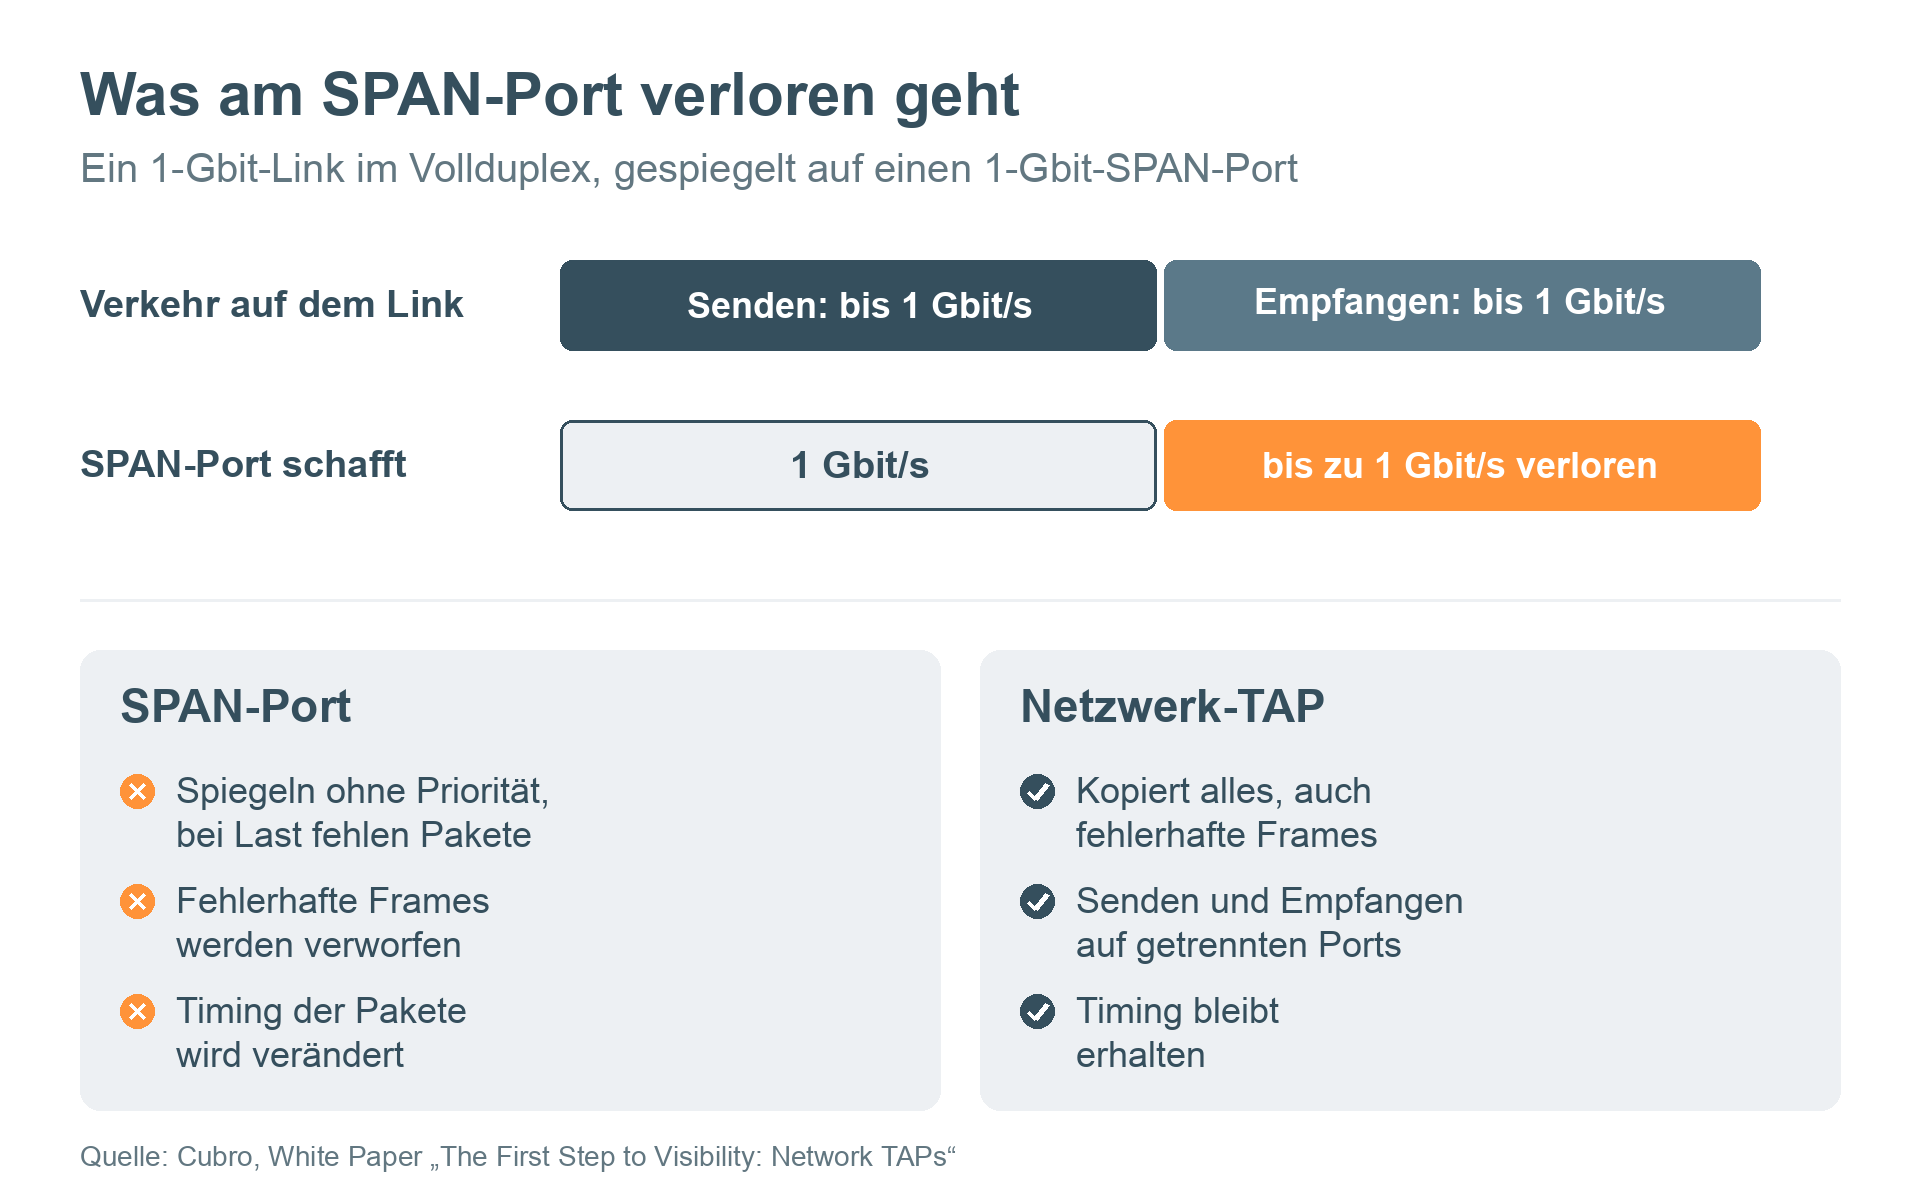
Ein Netzwerk-TAP hat diese Probleme nicht. Er sitzt direkt in der Leitung, kopiert auch fehlerhafte Frames und gibt Sende- und Empfangsrichtung auf getrennten Monitor-Ports aus. Damit hast du saubere Messpunkte. Und hier beginnt das nächste Problem: Viele Messpunkte brauchen viele Ports an der Analysemaschine.
So arbeitet ein Packet Broker
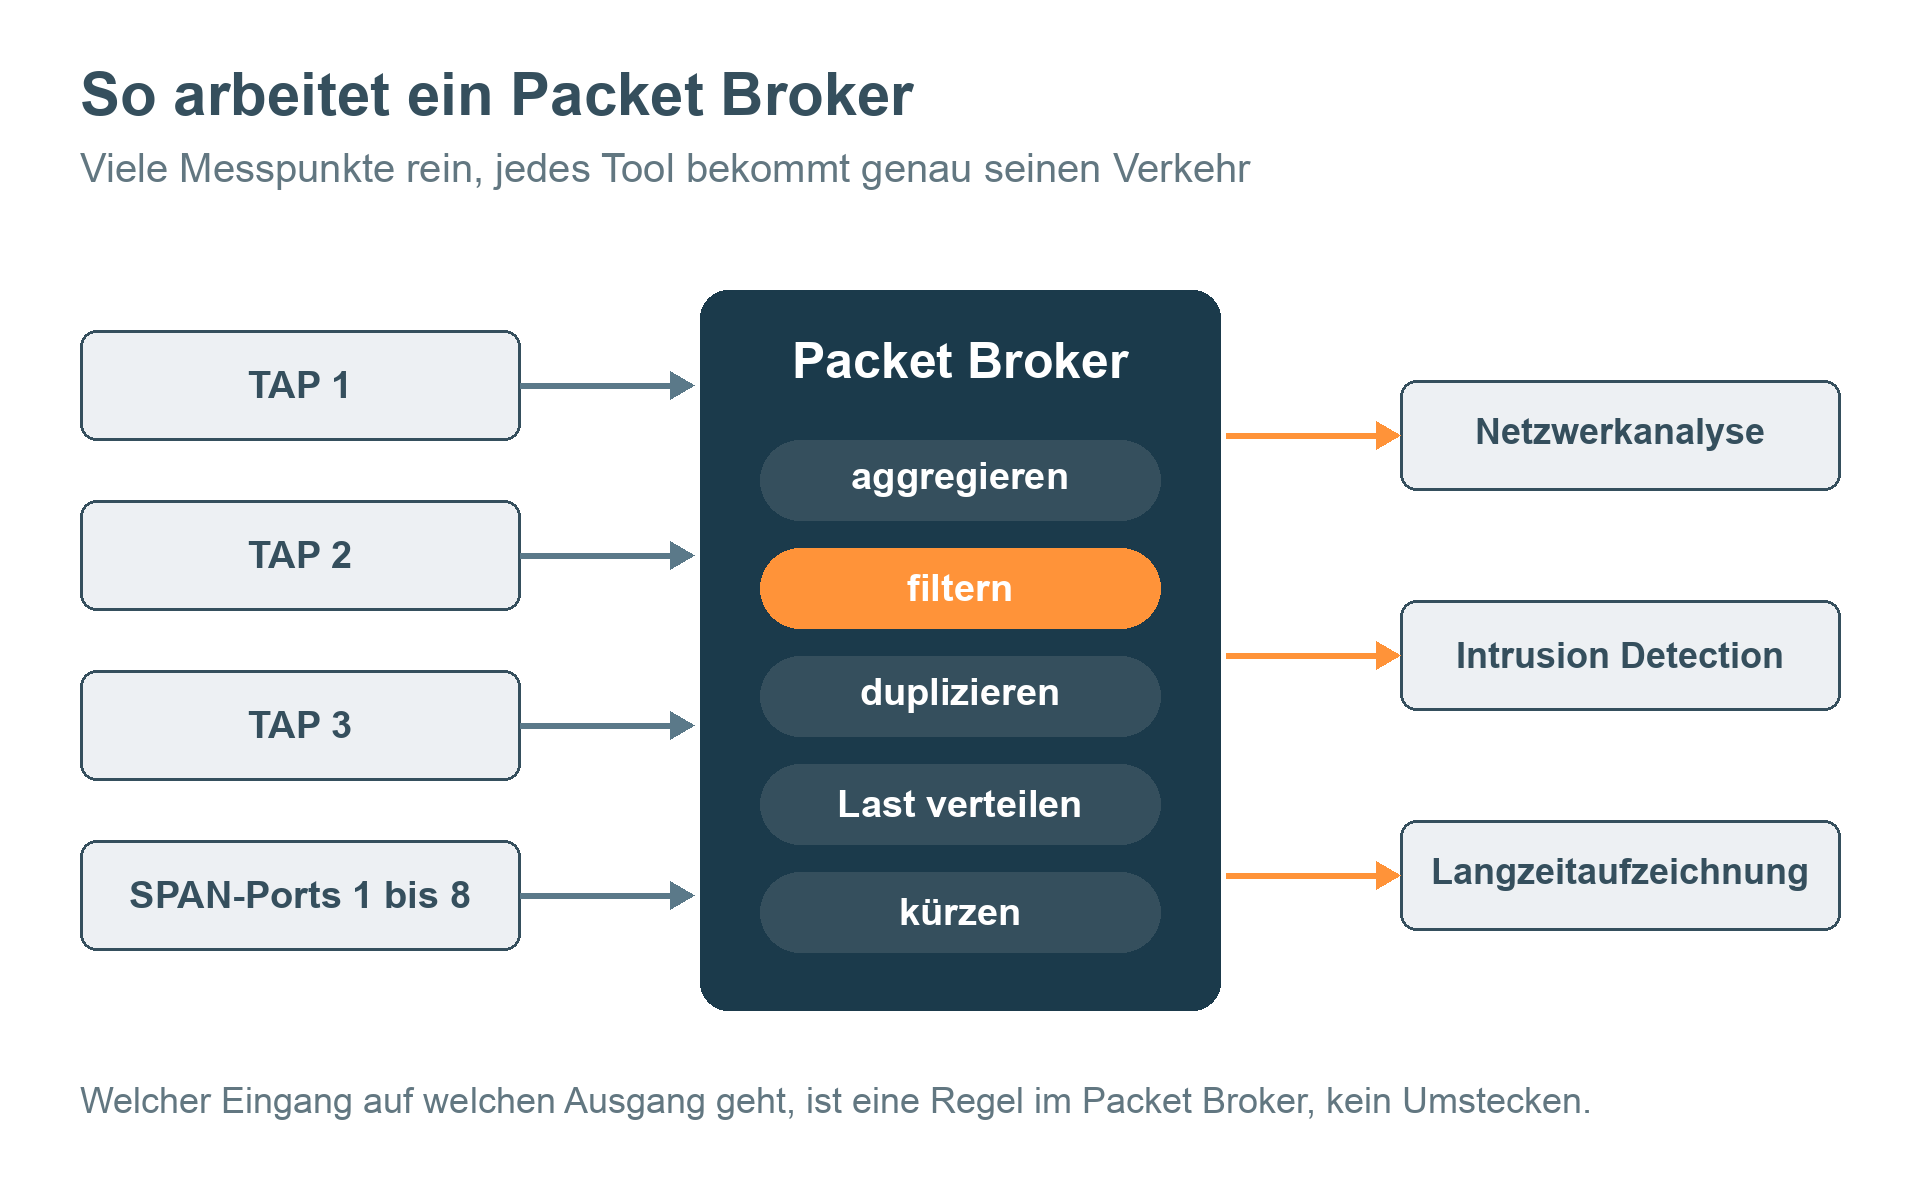
Am Packet Broker laufen die Monitor-Ports deiner TAPs und deine SPAN-Ports zusammen. Für jeden Port legst du fest, was mit dem Verkehr passiert. Ein Beispiel: Deine Analysemaschine hängt an Port 13. Dann schaltest du TAP 1 auf Port 13. Oder du legst die SPAN-Ports 1 bis 8 gemeinsam auf Port 13, weil auf ihnen wenig Verkehr läuft. Oder du fasst zwei Links mit 1 Gbit/s auf einem 10-Gbit-Port zusammen.
Cubro nennt das „any to any“, „any to many“ und „many to any“: Jeder Eingang lässt sich auf jeden Ausgang legen, ein Eingang auf viele Ausgänge, viele Eingänge auf einen Ausgang (White Paper „Introductory Guide to Network Packet Brokers“).
Das spart Geld. Jeder Port an einem Analyse- oder Security-System kostet, und je mehr Ports, desto teurer das System. Mit dem Packet Broker verschaltest du viele Messpunkte zentral auf wenige Tool-Ports, per Konfiguration statt per Umstecken. Kommt ein neues Werkzeug dazu, schließt du es am Packet Broker an und ergänzt die Regeln. Am restlichen Netz musst du dafür nichts umverkabeln.
Was ein Packet Broker mit dem Verkehr macht
Welche Funktionen ein Gerät hat, hängt vom Modell ab. Die meisten Packet Broker arbeiten auf den OSI-Schichten 2 bis 4 und beherrschen diese Grundfunktionen:
| Funktion | Was passiert | Wofür |
|---|---|---|
| Aggregieren | Verkehr mehrerer Eingänge auf einen Ausgang zusammenführen | Ports am Tool sparen |
| Duplizieren | denselben Verkehr auf mehrere Ausgänge kopieren | ein Messpunkt für Analyse und IDS gleichzeitig |
| Filtern | nach VLAN, MPLS, MAC- und IP-Adresse oder TCP- und UDP-Port weiterleiten oder verwerfen | Backups vom Analysator fernhalten, ein Subnetz ausblenden |
| Lastverteilung | Verkehr auf mehrere Tool-Ports verteilen, eine Sitzung bleibt dabei zusammen | kein einzelner Tool-Port läuft über |
| Kürzen (Packet Slicing) | Nutzdaten abschneiden, nur die Header weitergeben | weniger Last für Tools, die nur Header auswerten |
| Tunnel terminieren | GRE, VXLAN und andere Tunnel auspacken | das Tool sieht den Verkehr im Tunnel |
| Geschwindigkeit und Medium wandeln | Verkehr von 10-Gbit- oder Glasfaser-Links an Tools mit 1-Gbit- oder Kupferports geben | vorhandene Tools weiter nutzen |
Größere Modelle können mehr, zum Beispiel Deduplizierung. Doppelte Pakete entstehen, wenn derselbe Verkehr an mehreren Messpunkten abgegriffen wird. Der Packet Broker entfernt sie, bevor sie die Tools belasten (Cubro, White Paper „Deduplication“). Solche Funktionen laufen oft auf einer CPU statt im Switch-Chip. Ihre Leistung hängt dann vom Verkehr ab und lässt sich vorab schwer bestimmen, schreibt Cubro selbst.
Wann sich ein Packet Broker lohnt
Ein Packet Broker ist ein Spezialgerät für eine Nische. Bei einem einzelnen Link mit einem Analysator reicht ein TAP. Sinnvoll wird der Packet Broker in diesen Fällen:
- Du hast viele Messpunkte im Netz und willst sie zentral auf deine Tools verteilen.
- Mehrere Werkzeuge brauchen denselben Verkehr, etwa Netzwerkanalyse, Intrusion Detection und Langzeitaufzeichnung.
- Deine Tools haben weniger oder langsamere Ports, als dein Netz Links hat.
- Ein Tool ist am Limit, weil es Verkehr verarbeitet, den es nicht braucht. Filter und Packet Slicing nehmen ihm Last ab, und du musst es nicht so früh durch ein größeres ersetzen.
- Du betreibst ein IDS, IPS oder eine Firewall direkt in der Leitung. Dann kann der Packet Broker inline davor sitzen, den Zustand des Geräts überwachen und den Verkehr bei einem Ausfall auf ein Ersatzgerät umleiten.
Worauf du bei der Auswahl achtest
Der wichtigste Punkt ist der Durchsatz. Ein Packet Broker muss auf jedem Port den vollen Verkehr verarbeiten, ohne Pakete zu verwerfen. Cubro nennt das eine nicht blockierende Backplane. Verliert der Broker Pakete, fehlt deinen Tools ein Teil des Bildes, und du weißt nicht mehr, ob ein Paketverlust im Netz entstanden ist oder erst im Messaufbau.
Danach zählen Portzahl und Geschwindigkeit, die Zahl der Filterregeln und die Zusatzfunktionen. Die Spanne ist groß. Der Cubro Packetmaster EX6-3 hat 48 optische Ports für 10/100/1000 Mbit und 4 Ports für 10 Gbit und verarbeitet bis zu 3.500 Filterregeln parallel. Der Cubro Aggregator C64 bringt 64 Ports für 40 und 100 Gbit und bis zu 7.000 Regeln mit. Der Cubro Advanced Packetmaster EXA32100A kommt auf bis zu 115.688 gleichzeitige Filterregeln und terminiert Tunnel wie VXLAN, GTP und ERSPAN.
Prüf außerdem das Lizenzmodell. Bei den Cubro Aggregatoren sind alle Funktionen im Gerätepreis enthalten, ohne Port- oder Feature-Lizenzen. Der Cubro Packetmaster EX48800 dagegen arbeitet mit Portlizenzen für 24 oder 48 freigeschaltete Ports.
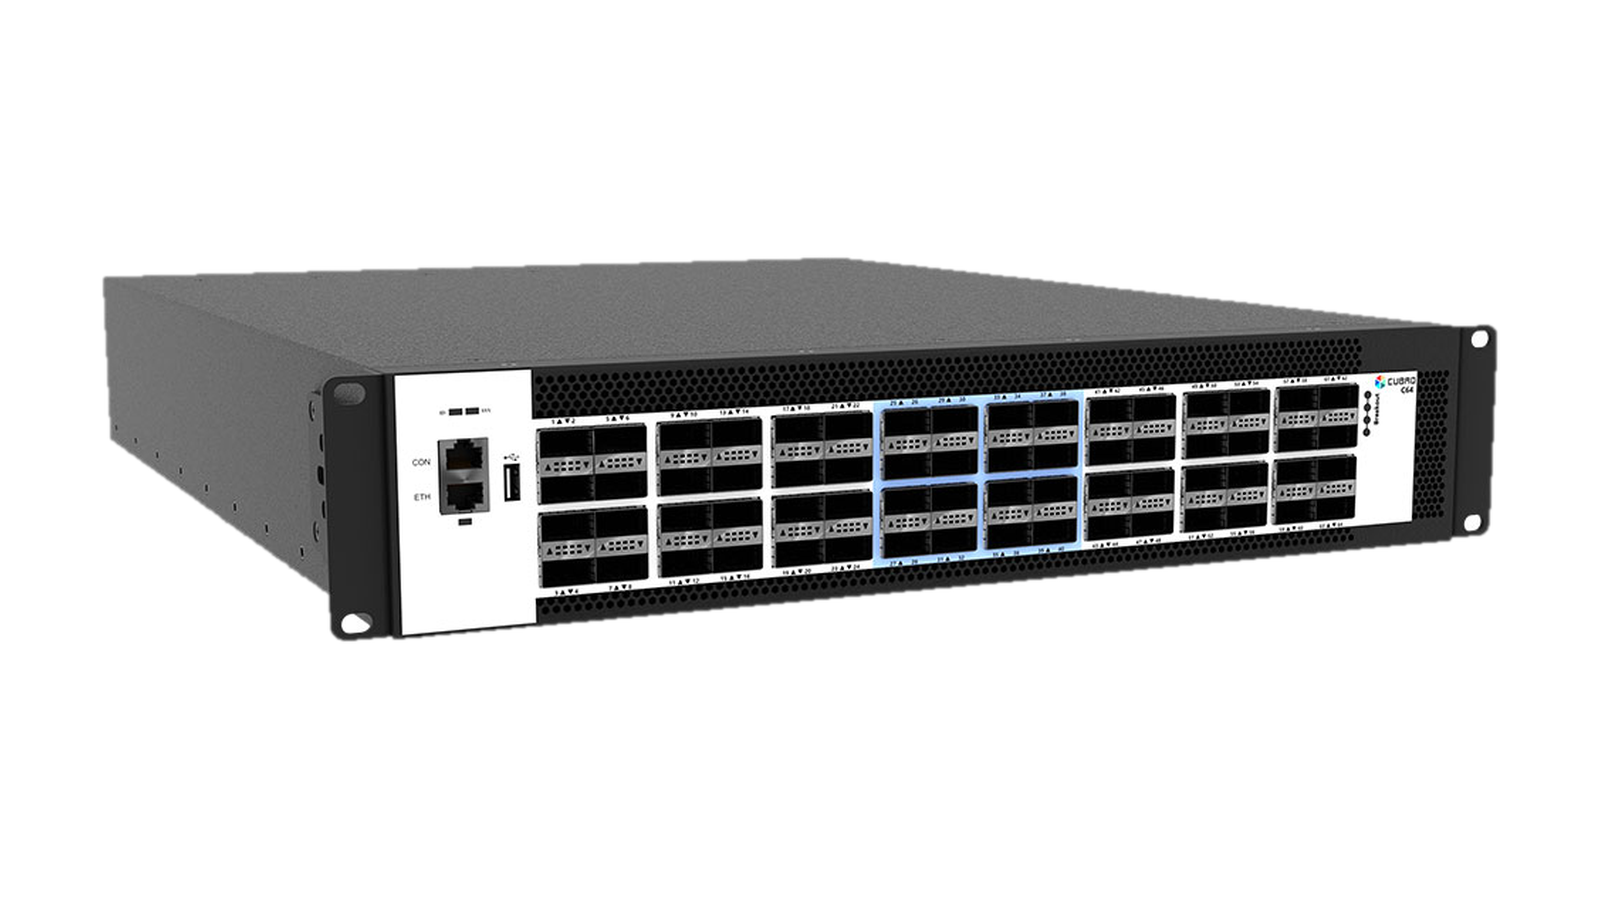
Welches Gerät zu deinem Netz passt, zeigt dir der Produktfinder in unserer Kategorie Packet Broker. Du beantwortest ein paar Fragen zu Anschlüssen, Tunneln und Filtern und siehst, welcher der 13 Cubro Packet Broker in Frage kommt. Die übrigen Geräte des Wiener Herstellers, darunter Netzwerk-TAPs und Bypass-Switches, findest du in der Cubro-Übersicht.
Zeitstempel: wenn die Reihenfolge zählt
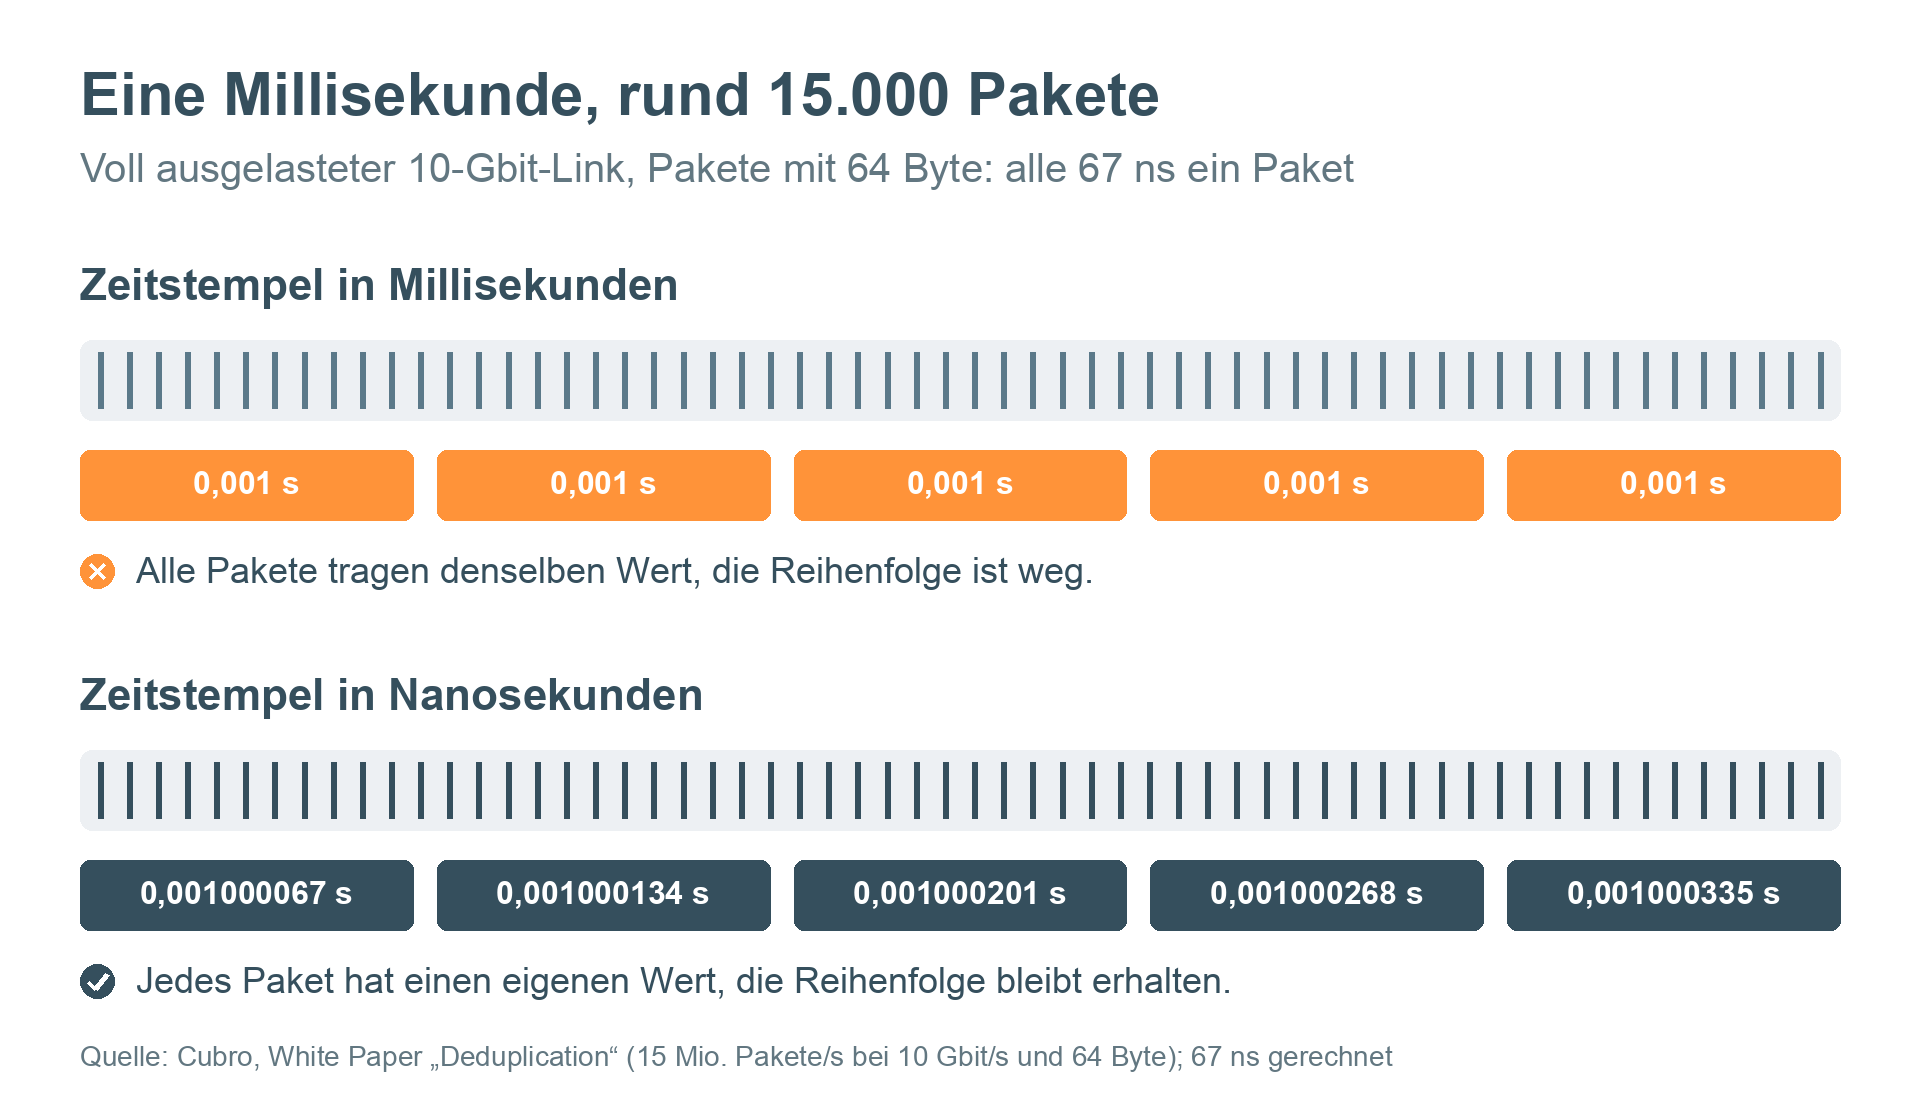
Ein voll ausgelasteter 10-Gbit-Link mit kleinen Paketen von 64 Byte trägt rund 15 Millionen Pakete pro Sekunde, also rund 15.000 in einer einzigen Millisekunde (Cubro, White Paper „Deduplication“). Ein Zeitstempel mit Millisekunden-Auflösung gibt ihnen allen denselben Wert. Bei der Fehlersuche siehst du dann nicht mehr, welches Paket zuerst da war. Im Hochfrequenzhandel wird daraus ein Latenzproblem, für die Compliance ein Problem beim Nachweis.
Deshalb gibt es Packet Broker, die jedes Paket mit einem präzisen Zeitstempel versehen. Der Cubro Aggregator C64 löst auf 1 Nanosekunde auf und bezieht die Uhrzeit per NTP oder PTP.
Wie das in der Praxis aussieht, zeigt Cubro im Webinar „Hunting Nanoseconds: Precision Timestamping for Trading and Troubleshooting“ am Dienstag, 17. November 2026, um 10:00 Uhr. Veranstalter ist Cubro, das Webinar läuft auf Englisch und dauert 45 Minuten plus Fragerunde. Herbert Etlinger (Cubro) und Matt Davey (Pico, Corvil Analytics) erklären, wie Zeitstempel in der Hardware beim Paketeingang Verzögerungen durch Warteschlangen aus dem Capture heraushalten und wie die Zeitsynchronisation per PTP (IEEE 1588) funktioniert.
Außerdem geht es um Audit-Trails nach MiFID II und DORA und um das Zusammenspiel von Cubro Packet Brokern mit Corvil Analytics. In einer Live-Demo misst Herbert Etlinger die Laufzeit einer rund 40 Kilometer langen Glasfaser, nur mit den Zeitstempeln des Packet Brokers. Die Aufzeichnung schickt Cubro allen Angemeldeten. Hier geht es zur Anmeldung.
Welcher Packet Broker passt zu deinem Netz?
Beantworte im Produktfinder ein paar Fragen zu Anschlüssen, Tunneln und Filtern und sieh, welcher Cubro Packet Broker zu deinem Netz passt.