Jetzt anrufen Kontaktformular
Mo–Fr 8:00–17:00 Uhr
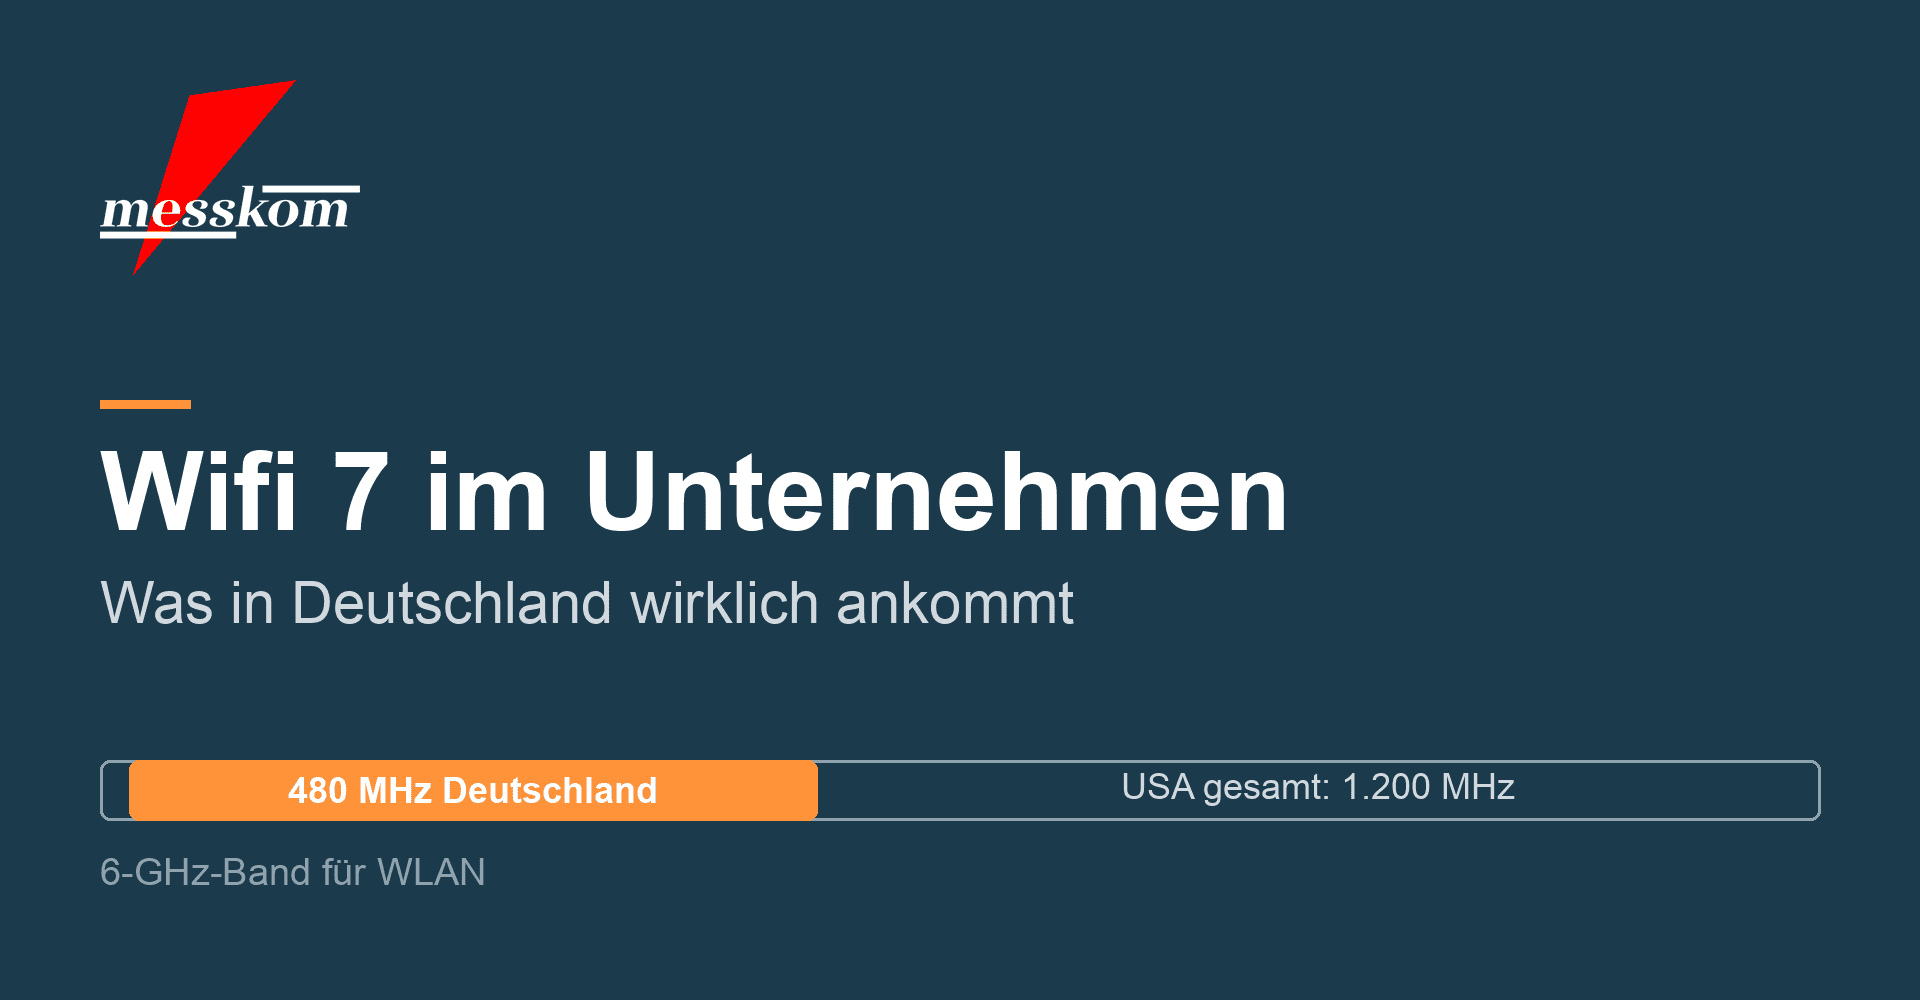
Titelgrafik Wifi 7 im Unternehmen: 6-GHz-Band mit 480 MHz in Deutschland gegenüber 1.200 MHz in den USA

Wifi 7 im Unternehmen: was in Deutschland wirklich ankommt

Wifi 7 ist da. Die Wi-Fi Alliance zertifiziert Geräte seit 2024, die Hersteller drucken Datenraten auf die Kartons, bei denen jede Glasfaserleitung blass wird. Wer heute Access Points für Büro, Halle oder Klinik beschafft, bekommt fast automatisch Wifi 7 angeboten. Die Frage ist nicht mehr, ob es kommt, sondern was davon in deinem Gebäude tatsächlich ankommt. Und da lohnt ein genauer Blick, denn ein Teil der Versprechen gilt in Deutschland nur mit Einschränkungen.

Was Wifi 7 neu mitbringt

Die Wi-Fi Alliance nennt für Wi-Fi CERTIFIED 7 fünf Kernfunktionen:

  • 320-MHz-Kanäle im 6-GHz-Band, die laut Wi-Fi Alliance doppelten Durchsatz gegenüber Wifi 6 bringen.
  • Multi-Link Operation (MLO): Ein Gerät kann mehrere Funkverbindungen gleichzeitig nutzen und den Verkehr zwischen ihnen verteilen.
  • 4K-QAM: ein dichteres Modulationsverfahren, das laut Wi-Fi Alliance rund 20 Prozent höhere Übertragungsraten erreicht.
  • Mehrere Ressourceneinheiten pro Gerät: Das Spektrum lässt sich flexibler aufteilen, auch wenn ein Teil eines Kanals gestört ist.
  • 512 Compressed Block Ack: weniger Verwaltungsaufwand pro übertragener Datenmenge.

Wifi 7 arbeitet in allen drei Bändern, 2,4, 5 und 6 GHz. Die großen Zahlen stammen aber fast immer aus dem 6-GHz-Band mit 320 MHz Kanalbreite. Genau dort unterscheidet sich Deutschland deutlich von den USA.

Das 6-GHz-Band in Deutschland: 480 MHz statt 1.200 MHz

In Deutschland ist für WLAN im 6-GHz-Band der Bereich 5945 bis 6425 MHz freigegeben, also 480 MHz (Bundesnetzagentur, Verfügung 76/2025). In den USA sind es 5925 bis 7125 MHz, also 1.200 MHz.

Für die Kanalplanung heißt das: In 480 MHz passen 24 Kanäle mit 20 MHz, 6 mit 80 MHz, 3 mit 160 MHz und genau ein Kanal mit 320 MHz. Schon zwei Access Points nebeneinander mit 320 MHz teilen sich also denselben Kanal. Für ein einzelnes Labor kann das funktionieren, in einem Bürogebäude mit vielen Access Points nicht.

Ob Europa das obere 6-GHz-Band (6425 bis 7125 MHz) für WLAN öffnet, ist offen. Die EU-Kommission hat die CEPT Ende 2024 beauftragt, eine gemeinsame Nutzung mit dem Mobilfunk zu prüfen, der Abschlussbericht ist für Juli 2027 angesetzt. Planen solltest du heute mit dem, was freigegeben ist.

Die Leistungsgrenze: breiter heißt leiser

Der zweite Punkt wird in Datenblättern selten erwähnt. Ein Access Point im 6-GHz-Band darf in Deutschland nur in Innenräumen arbeiten (Low Power Indoor) und höchstens 23 dBm abstrahlen, mit maximal 10 dBm pro MHz. Die 23 dBm sind bei 20 MHz bereits ausgeschöpft. Jede breitere Kanalwahl verteilt dieselbe Leistung auf mehr Spektrum:

Kanalbreite Leistung pro MHz
20 MHz 10 dBm
40 MHz 7 dBm
80 MHz 4 dBm
160 MHz 1 dBm
320 MHz rund −2 dBm

Gegenüber 20 MHz kommen bei 320 MHz also rund 12 dB weniger Signal pro MHz beim Endgerät an. Das Rauschen bleibt gleich, der Signal-Rausch-Abstand sinkt. Und genau den braucht 4K-QAM: Die höchste Modulationsstufe funktioniert nur bei sehr sauberem Signal, in der Praxis also nah am Access Point.

In den USA ist das anders geregelt. Dort wächst die erlaubte Gesamtleistung mit der Kanalbreite bis 30 dBm, der Signalabstand bleibt bei breiteren Kanälen gleich. Viele Testberichte und Herstellerangaben kommen aus diesem Umfeld. Für ein Gebäude in Deutschland sind sie nur bedingt übertragbar.

Was Wifi 7 für deine Planung bedeutet

Wifi 7 lohnt sich trotzdem, nur aus anderen Gründen als den Rekordzahlen.

Multi-Link bringt Stabilität. Kann ein Gerät gleichzeitig 5 und 6 GHz nutzen, fängt es Störungen auf einem Band über das andere ab. Für Sprach- und Videoanwendungen, Handscanner in der Halle oder Medizintechnik ist das oft wichtiger als die Spitzenrate.

Das 6-GHz-Band ist sauber, aber kurz. Im 6-GHz-Band funken nur neuere Geräte, alte Clients bremsen dort nicht mit. Dafür kommt das Signal schlechter durch Wände als bei 2,4 oder 5 GHz. Wer 6 GHz flächig nutzen will, braucht in der Regel mehr Access Points und eine Planung, die das berücksichtigt.

Kanalbreite ist eine Planungsentscheidung, keine Werkseinstellung. Mit 80 oder 160 MHz gibt es im deutschen 6-GHz-Band genug Kanäle für ein sauberes Muster über mehrere Access Points. 320 MHz bleibt die Ausnahme für einzelne Bereiche. Wie es im 5-GHz-Band mit dem Kanalvorrat aussieht, haben wir in unserem Beitrag zu DFS in Deutschland gezeigt.

Die Infrastruktur muss mitziehen. Mehr Durchsatz pro Access Point heißt: Uplinks mit mehr als 1 Gbit/s und Switches mit genug PoE-Budget prüfen, bevor die neuen Access Points montiert werden.

Messen statt raten

Ob Wifi 7 in deinem Gebäude hält, was der Karton verspricht, zeigt erst die Messung vor Ort. Wichtig sind dabei zwei Schritte:

  1. Vor dem Umbau die Dämpfung des Gebäudes im 6-GHz-Band messen. Wände, Brandschutztüren und Regale wirken dort stärker als bei 5 GHz. Diese Messdaten bleiben gültig, auch wenn später andere Access Points kommen.
  2. Nach dem Umbau das Ergebnis mit Messtechnik abnehmen, die 6 GHz und Wifi 7 erfasst, zum Beispiel mit dem Ekahau Sidekick 2 oder dem Hamina Clip.

Du willst wissen, wie gut dein Team auf Wifi 7 vorbereitet ist? Mach den WLAN-Wissenscheck. Oder lass uns dein Gebäude ausmessen und planen: Unsere WLAN-Dienstleistungen beginnen mit einer ehrlichen Erstberatung.

Wifi 7 sauber planen

Wir messen die Dämpfung deines Gebäudes im 6-GHz-Band und planen danach. Die Messdaten bleiben gültig, auch wenn später andere Access Points kommen.

Aktionszeitraum 01.10.2026 bis 15.01.2027

Softing Jahresendpromotion 2026

Zertifizierer, Qualifizierer und Tester zum Aktionspreis

Fünf Mess- und Zertifiziergeräte zu Aktionspreisen, bis zu 5.450 € Ersparnis. Die Aktion läuft über den Jahreswechsel: passend für Restbudget 2026 und für Neubudget 2027.

Ab 1.290 € · bis zu 5.450 € Ersparnis

Gültig bis 15.01.2027, zzgl. MwSt · nur für gewerbliche Kunden

Softing WireXpert MP Local und Remote in Glasfaser-Konfiguration, Aktionsgerät der Jahresendpromotion 2026

Eine Aktion, die über die Budgetgrenze reicht

Softing setzt die Aktionspreise vom 1. Oktober 2026 bis zum 15. Januar 2027. Dieser Zeitraum ist der eigentlich interessante Teil, denn er überspannt den Jahreswechsel. Wer sein Restbudget 2026 noch verplanen muss, bestellt bis Dezember. Wer erst mit dem Neubudget 2027 arbeitet, hat im Januar noch zwei Wochen zum Aktionspreis. Beides zum selben Preis.

Zertifizieren oder qualifizieren? Das ist die eigentliche Frage

Die fünf Geräte sind kein Sortiment, sondern eine Leiter. Und die Stufe wird in der Praxis oft falsch gewählt:

  • Zertifizieren mit der WireXpert MP-Serie: normgerechte Abnahmemessung mit Kalibrierzertifikat, Klasse D bis FA, I und II. Nötig, wenn die Messung als Nachweis gegenüber dem Auftraggeber dient.
  • Qualifizieren mit NetXpert XG2 und LinkXpert: Nachweis, dass die Strecke die geforderte Rate trägt, bis 10 Gbit/s per BERT, SNR und Delay Skew. Reicht für Inbetriebnahme, Fehlersuche und Service, ersetzt aber kein Abnahme-Zertifikat.

Kurz gesagt: Wer eine Abnahme schuldet, kommt am Zertifizierer nicht vorbei. Wer Störungen sucht, zahlt für den Zertifizierer zu viel. Wir sagen dir gern, welche Stufe zu deinem Auftrag passt.

WireXpert MP C8 + FQ

Zertifizierer-Paket Kupfer und Glasfaser · Art. 230400-YEP26

Das Vollausbau-Paket: Kupferzertifizierung bis 3000 MHz und Glasfasermessung in einem Koffer. Für Betriebe, die Abnahmen in beiden Medien schulden und nicht zwei Gerätewelten pflegen wollen.

  • Klasse D, E, EA, F, FA, I, II und höher bis 3000 MHz
  • 2x Mainframe mit Dual Control System PLUS, 2x Kupfermodul C8
  • 2x Glasfasermodul FQ: 850/1300 nm Multimode, 1310/1550 nm Singlemode, Breitband-Leistungsmesser 700 bis 1700 nm
  • Rotlichtquelle 1,25 und 2,5 mm, LC- und SC-Adapter
  • 2x Cat 8.1 Channel- und Permanent-Link-Adapter, LongLife Messkabel, DCRU Kalibrier-Artefakt, 2x Sprechset
  • Kalibrierzertifikat und Auswertesoftware eXport
Bitte beachten: Das Set kommt ohne Messkabel. Messkabel bitte separat bestellen, weitere Adapter sind optional.
13.900 € 19.350 € zzgl. MwSt · du sparst 5.450 €
Leasing ab 461 €/Monat (36 Monate)
Softing WireXpert MP Local und Remote in Glasfaser-Konfiguration mit FQ-Modul
Softing WireXpert MP C6A Kupferkabel-Zertifizierer mit Channel- und Permanent-Link-Adaptern

WireXpert MP C6A

Kupferkabel-Zertifizierer bis 600 MHz · Art. 230001-YEP26

Der Klassiker für die strukturierte Gebäudeverkabelung. Wer Klasse D bis F zertifiziert und keine Glasfaser messen muss, bekommt hier dieselbe Plattform ohne den Aufpreis für die optischen Module.

  • Klasse D, E, EA und F bis 600 MHz
  • 2x Mainframe mit Dual Control System PLUS, 2x Kupfermodul C6A
  • 2x Channel-Adapter, 2x Permanent-Link-Adapter, geeignet bis Cat 8.1
  • LongLife Permanent-Link-Messkabel, DCRU Kalibrier-Artefakt, 2x Sprechset
  • Universaltasche, Kalibrierzertifikat, Auswertesoftware eXport
7.900 € 10.850 € zzgl. MwSt · du sparst 2.950 €
Leasing ab 262 €/Monat (36 Monate)

NetXpert XG2 10G

Verkabelungs-Qualifizierer bis 10 Gbit/s · Art. 226736-YEP26

Der Qualifizierer für alle, die keine Abnahme schulden, aber belastbar nachweisen müssen, dass die Strecke 10 Gigabit trägt. Erzeugt den PDF-Report direkt auf dem Gerät, ohne Umweg über den Rechner.

  • Verdrahtungsplan, Kabellänge, Entfernung zu Unterbrechung und Kurzschluss
  • Aktive Netzwerktests: PoE, Link-Erkennung, Ping, DHCP
  • Komponentenerkennung per LLDP
  • IEEE-Konformität bis 10 Gbit/s per BERT, SNR und Delay Skew
  • 1x Handgerät Kupfer und LWL, 1x Endgerät Kupfer, Hartschalenkoffer
  • 2x Upgrade-Lizenz bereits auf dem Gerät vorinstalliert
Bitte beachten: SFP-Module für die Glasfasermessung bitte separat bestellen.
2.900 € 3.500 € zzgl. MwSt · du sparst 600 €
Leasing ab 96 €/Monat (36 Monate)
Softing NetXpert XG2 10G Netzwerk- und Verkabelungs-Qualifizierer
Softing LinkXpert M3 Kabel- und Ethernet-Tester

LinkXpert M3

Kabel- und Ethernet-Tester · Art. 226104-YEP26

Das Servicewerkzeug für die tägliche Fehlersuche: Kupfer, Glasfaser und WLAN in einem Handgerät. Der günstigste Einstieg in der Aktion und das Gerät, das im Servicefahrzeug liegen bleibt.

  • Kupfer-, Glasfaser- und WLAN-Netzwerke mit einem Gerät
  • 1x Hauptgerät, 1x RJ45 Smart Remote
  • 2x RJ45 Rangierkabel 50 cm, 1x Wi-Fi USB-Adapter
  • Schnellstartanleitung und Universalkoffer
1.290 € 1.550 € zzgl. MwSt · du sparst 260 €
Leasing ab 43 €/Monat (36 Monate)

LinkXpert SQ

Smarter Qualifizierer · Art. 226117-YEP26

Die Stufe zwischen LinkXpert M3 und NetXpert XG2: qualifiziert Kupfer-, Glasfaser- und WLAN-Strecken und bringt den LWL-Adapter gleich mit. Passend, wenn der M3 zu knapp und der XG2 mehr ist als der Auftrag verlangt.

  • 1x Hauptgerät, 1x RJ45 Smart Remote
  • 2x RJ45 Rangierkabel 50 cm, 1x Wi-Fi USB-Adapter
  • 1x LWL-Adapter 2,5 mm auf 1,25 mm Ferrule
  • QR-Code-Karte mit Link zur Kurzanleitung, Universalkoffer
1.950 € 2.450 € zzgl. MwSt · du sparst 500 €
Leasing ab 65 €/Monat (36 Monate)
Zum LinkXpert SQ ist unsere Produktseite noch in Arbeit. Datenblatt und Konfiguration bekommst du bis dahin direkt von uns, frag einfach an.

Alle Aktionspreise auf einen Blick

GerätUVPAktionLeasing
WireXpert MP C8 + FQ19.350 €13.900 €461 €/Mt
WireXpert MP C6A10.850 €7.900 €262 €/Mt
NetXpert XG2 10G3.500 €2.900 €96 €/Mt
LinkXpert SQ2.450 €1.950 €65 €/Mt
LinkXpert M31.550 €1.290 €43 €/Mt

Alle Preise netto zzgl. MwSt. Leasingraten unverbindlich, 36 Monate, Finanzierung über unseren Partner.

Gut zu wissen

  • ✓Aktionszeitraum
    1. Oktober 2026 bis 15. Januar 2027, solange der Vorrat reicht.
  • ✓Über den Jahreswechsel
    Restbudget 2026 bis Dezember, Neubudget 2027 bis 15. Januar. Gleicher Preis.
  • ✓Leasing möglich
    36 Monate Standard, 24 und 48 Monate auf Anfrage.
  • ✓Beratung inklusive
    Wir sagen dir, ob dein Auftrag einen Zertifizierer verlangt oder ein Qualifizierer reicht.

Konditionen: Angebot freibleibend und nur für gewerbliche Kunden, Verkauf an private Endkunden ausgeschlossen. Nicht mit anderen Aktionen kombinierbar. Alle Preise zzgl. MwSt ab Lager, solange der Vorrat reicht. Gültig bis 15.01.2027.

Häufige Fragen zur Aktion

Welches Gerät passt zu deinem Auftrag?

Sag uns, was du messen musst und wem gegenüber du es nachweisen musst. Wir stellen dir die passende Konfiguration und dein Aktionsangebot zusammen, inklusive Messkabel und Adapter, damit im Projekt nichts fehlt.

Passagierjet im Landeanflug über einem Flughafen im Gewitter, daneben ein Radarturm, ein grüner Radarschirm mit roter Störung, Schriftzug „Massive Flugstörung wegen WLAN?“

DFS abschalten: Warum der Rat aus den USA hier teurer ist

Es gibt einen Tipp, der in jedem zweiten WLAN-Video auftaucht: Schalt die DFS-Kanäle ab, dann läuft das Netz stabiler. Der Tipp ist nicht aus der Luft gegriffen. Er ist nur für ein anderes Land gedacht.

Der Fall, der überall zitiert wird

In einem Webinar wurde folgender Fall geschildert: Ein Administrator schaltet die DFS-Kanäle ab, weil das Netz durch Radarerkennungen ständig unterbrochen wurde. Danach landen zehn Access Points auf demselben Kanal im oberen 5-GHz-Bereich. Das Netz ist stabil, aber langsam, und niemand versteht warum.

Der Fall stimmt. Er spielt nur in London.

Genau das macht ihn interessant. In Großbritannien gibt es diesen oberen Bereich für WLAN mit regulärer Leistung, in Deutschland nur mit 25 Milliwatt. Derselbe Administrator hätte in Frankfurt denselben Fehler gemacht, aber ein anderes Ergebnis bekommen: Kanal 149 wäre für seine Access Points kaum eine Option gewesen, weil dort bei uns nur ein Achtel der Leistung erlaubt ist, die im unteren Bereich gilt. Sie hätten sich auf vier Kanäle im unteren Band verteilt, und das Netz wäre noch enger geworden.

Der Fall ist also nicht falsch. Er ist standortgebunden. Und wer ihn ohne den Standort übernimmt, zieht die falschen Schlüsse.

Großraumbüro mit leeren Arbeitsplätzen, vier weiße Access Points in einer Reihe an der abgehängten Decke
Flughafen-Tower mit rotierender Radarantenne auf dem Dach, im Hintergrund ein startendes Passagierflugzeug

Was DFS eigentlich macht

DFS steht für Dynamic Frequency Selection. Die Funktion ist Pflicht in bestimmten Frequenzbereichen, weil dort auch Radaranlagen arbeiten: Wetterradar, Flughafenradar, militärische Anlagen, Schiffsradar. WLAN ist dort Gast, nicht Hausherr.

Der Access Point hört vor der Inbetriebnahme in den Kanal hinein und prüft, ob dort ein Radarsignal liegt. Erst danach darf er senden. Erkennt er im laufenden Betrieb ein Radarsignal, muss er den Kanal räumen und für eine festgelegte Zeit meiden. Die genauen Fristen für Prüfung, Räumung und Sperre stehen in der Norm ETSI EN 301 893, die auf der ITU-Empfehlung M.1652-1 aufbaut, und unterscheiden sich je nach Kanal.

Für die Nutzer kann ein solcher Kanalwechsel eine kurze Unterbrechung oder eine spürbare Beeinträchtigung bedeuten. Moderne Systeme kündigen den Wechsel den verbundenen Geräten an, trotzdem bleibt er im Betrieb selten unbemerkt. Genau daher kommt der Reflex, die DFS-Kanäle loswerden zu wollen: Wer regelmäßig Abbrüche sieht, sucht die Ursache dort, wo sie im Log auftaucht.

Wie viel bleibt in Deutschland übrig

Die Bundesnetzagentur regelt WLAN im 5-GHz-Band über die Allgemeinzuteilung Vfg. 136/2022, geändert durch Vfg. 49/2023. Sie teilt das Band in drei Bereiche:

Bereich Max. mittlere EIRP Betrieb Pflicht
5150 bis 5250 MHz 200 mW Innenraum, auch in Fahrzeugen, Zügen und Flugzeugen; Außeneinsatz nur beschränkt keine DFS- oder TPC-Pflicht
5250 bis 5350 MHz 200 mW nur innerhalb von Gebäuden TPC und DFS
5470 bis 5725 MHz 1 W Innen- und Außenbereich TPC und DFS

Der erste Bereich ist der einzige ohne DFS-Pflicht. Er umfasst die Kanäle 36, 40, 44 und 48. Vier 20-MHz-Kanäle.

Das ist die ganze Reserve. Wer die DFS-Kanäle ausschließt, drängt sein komplettes 5-GHz-Netz auf diese vier Kanäle. In einem Bürogebäude mit acht oder zehn Access Points, die sich gegenseitig hören, geht das nicht mehr auf. Mehrfachbelegungen derselben Kanäle sind dann zwangsläufig, und damit Co-Channel Contention: Die Geräte stören sich nicht im engeren Sinn, sie teilen sich über CSMA/CA dieselbe Sendezeit. Das Ergebnis ist trotzdem weniger Kapazität für jeden.

Rechne es an der Bandbreite nach. Die drei Bereiche zusammen ergeben 455 MHz, davon sind 100 MHz ohne DFS nutzbar. Wer die DFS-Kanäle ausschließt, arbeitet also mit gut einem Fünftel des verfügbaren 5-GHz-Spektrums. Bei 20-MHz-Kanälen sind es vier von neunzehn.

Und der untere Bereich hat eine zweite Einschränkung: 200 mW und im Kern Innenraumbetrieb. Ein beschränkter Einsatz im Freien ist erlaubt, aber die Zuteilung schließt dabei genau das aus, was man für eine Flächenversorgung braucht: Die Ausrüstung darf „weder an einer ortsfesten Außenantenne, noch an einer ortsfesten Infrastruktur oder am Außenkörper von Straßenfahrzeugen befestigt werden“. Wer einen Hof, ein Betriebsgelände oder eine Freifläche mit fest installierten Access Points versorgen will, ist damit praktisch auf 5470 bis 5725 MHz angewiesen. Nur dieser Bereich ist für regulären stationären Außeneinsatz vorgesehen und erlaubt bis zu 1 W. Und er ist DFS-pflichtig. Für Außenanwendungen stellt sich die Frage nach dem Verzicht auf DFS deshalb gar nicht erst.

Übersicht der drei deutschen 5-GHz-Bereiche mit Sendeleistung, Betriebsart und DFS-Pflicht

Quelle: Bundesnetzagentur, Vfg. 136/2022 in der Fassung der Vfg. 49/2023.

Ein Punkt, der oft verwechselt wird

Oberhalb von 5725 MHz endet die WLAN-Allgemeinzuteilung, das Spektrum darüber ist aber nicht leer. Zwei Zuteilungen werden dort gern verwechselt.

Die erste ist die Allgemeinzuteilung für Geräte mit geringer Reichweite, Vfg. 91/2025. Sie gibt 5725 bis 5875 MHz technologieneutral frei, also auch für WLAN, ohne DFS, aber mit höchstens 25 mW EIRP. Deshalb bieten dir viele Access Points und Router die Kanäle 149 bis 165 auch in Deutschland an. Mit einem Achtel der Leistung des unteren Bereichs taugen sie für eine Flächenversorgung aus Deckenmontage aber kaum.

Die zweite ist 5755 bis 5875 MHz über die Vfg. 34/2017 für gewerblich-öffentliche Funkanwendungen, kurz BFWA, mit eigenen Bedingungen und Auflagen. Das ist nicht das lizenzfreie WLAN, das ein Access Point im Büro nutzt. Wer diese Zuteilung in eine Kanalplanung einrechnet, plant mit Spektrum, das für diesen Zweck nicht zur Verfügung steht.

Die zweite Pflicht, über die selten jemand spricht

In beiden DFS-pflichtigen Bereichen steht in der Zuteilung noch eine zweite Abkürzung: TPC, Transmit Power Control. Der Access Point muss seine Sendeleistung regeln können, statt dauerhaft am Anschlag zu senden.

Das ist keine Empfehlung, sondern Bedingung. Die Zuteilung verlangt, dass TPC im Mittel eine Abschwächung von 3 dB leistet. Wer ohne TPC arbeitet, für den sinken die zulässigen Werte um genau diese 3 dB. Aus 1 W im oberen Bereich wird dann effektiv die Hälfte.

In der Praxis heißt das: Wenn du in einer Planung mit den vollen 1 W rechnest, aber Geräte einsetzt oder konfigurierst, die keine Leistungsregelung fahren, stimmt die Rechnung nicht mehr. Der Unterschied fällt niemandem auf, bis eine Messung zeigt, dass die Zellen kleiner sind als geplant.

Für den mobilen Einsatz wird es noch enger, und das überrascht die meisten. Im unteren Bereich sind Anlagen in Straßenfahrzeugen, Zügen und Luftfahrzeugen zulässig, allerdings mit 40 mW statt 200 mW; für Eisenbahnwagen mit einem durchschnittlichen Dämpfungsverlust unter 12 dB gilt derselbe Wert. Im mittleren Bereich von 5250 bis 5350 MHz sind Anlagen in Straßenfahrzeugen, Zügen und Luftfahrzeugen dagegen gar nicht zulässig, mit einer befristeten Ausnahme für große Luftfahrzeuge bis Ende 2028.

Und im oberen Bereich, dort wo die 1 W liegen, sind Anlagen in Zügen und Luftfahrzeugen ebenfalls nicht zulässig. Straßenfahrzeuge dürfen dort nur mit Geräten arbeiten, die im Slave-Modus laufen und von einem ortsfesten Master mit DFS gesteuert werden, begrenzt auf 200 mW.

Wer also Züge ausstatten will, hat im 5-GHz-Band genau einen Bereich zur Verfügung, und zwar den unteren mit 40 mW. Das ist eine ganz andere Ausgangslage als im Bürogebäude, und sie steht in keiner Faustformel.

Netzwerkplanerin betrachtet auf einem Monitor ein Frequenzspektrum, ein Teil der Kanäle ist rot markiert

Warum derselbe Rat in den USA weniger kostet

In den USA steht der Bereich 5725 bis 5850 MHz als U-NII-3 für WLAN zur Verfügung, mit den Kanälen 149, 153, 157, 161 und 165, und ohne DFS-Pflicht. Die DFS-Vorschrift der FCC greift dort nur in 5250 bis 5350 und 5470 bis 5725 MHz, also in denselben Bereichen wie bei uns.

Wer dort die DFS-Kanäle ausschließt, behält beide Enden des Bandes: unten die Kanäle 36 bis 48, oben die Kanäle 149 bis 165, beide mit regulärer WLAN-Leistung. Das sind praktisch neun Kanäle statt vier. Bei 20 MHz Kanalbreite lässt sich damit in einem mittelgroßen Gebäude arbeiten. Der Rat ist in seinem Herkunftsland also nicht falsch, sondern gut begründet.

Inzwischen geht es sogar noch weiter. Die aktuellen FCC-Regeln öffnen unter Bedingungen zusätzlich den Bereich 5850 bis 5895 MHz als U-NII-4, für Innenraum-Access-Points mit begrenzter Leistung, und sie kennen ausdrücklich Kanäle, die U-NII-3 und U-NII-4 überspannen. Der Abstand zum europäischen Kanalvorrat wird damit größer, nicht kleiner.

Er lässt sich nur nicht mitnehmen.

Großbritannien ist inzwischen näher an den USA als an der EU

Das ist der Punkt, der auch erfahrenen Planern selten präsent ist. In Großbritannien ist der Bereich 5725 bis 5850 MHz für Wi-Fi nutzbar, und Ofcom hat dort die DFS-Anforderung gestrichen, dokumentiert im Statement „Improving spectrum access for Wi-Fi“ von 2020. Im selben Zug wurde 5925 bis 6425 MHz für WLAN freigegeben.

Großbritannien lag vorher mit der EU gleichauf. Seit dieser Entscheidung nicht mehr. Für dich heißt das: Britische Fachartikel, Konferenzvorträge und Herstellerempfehlungen sind bei Kanalfragen genauso mit Vorsicht zu lesen wie amerikanische. Die gemeinsame Vergangenheit macht sie sogar gefährlicher, weil man ihnen die Abweichung nicht ansieht.

Der Kanalvorrat im Vergleich

Region Ohne DFS nutzbar Zusätzlich mit DFS Quelle
Deutschland 5150 bis 5250 MHz, Kanäle 36 bis 48; dazu 5725 bis 5875 MHz nur mit 25 mW 5250 bis 5350 und 5470 bis 5725 MHz, Kanäle 52 bis 64 und 100 bis 140 BNetzA Vfg. 136/2022 i.d.F. 49/2023, Vfg. 91/2025
Österreich 5150 bis 5250 MHz, Kanäle 36 bis 48 Kanäle 52 bis 64 und 100 bis 140 EU-Durchführungsbeschluss 2022/179, RTR
Schweiz 5150 bis 5250 MHz, nur Innenbereich 5250 bis 5350 MHz und oberer Leistungsbereich, DFS Pflicht BAKOM, Serie RIR1010
USA Kanäle 36 bis 48 und 149 bis 165, dazu U-NII-4 bis 5895 MHz unter Bedingungen 5250 bis 5350 und 5470 bis 5725 MHz 47 CFR 15.407
Großbritannien Kanäle 36 bis 48 und 5725 bis 5850 MHz 5250 bis 5350 und 5470 bis 5725 MHz Ofcom, Statement 2020

Stand: Juli 2026, deutsche Zuteilung im August 2026 gegengeprüft, SRD-Zuteilung oberhalb 5725 MHz im September 2026 ergänzt. Zuteilungen ändern sich, prüfe vor einer Planung die aktuelle Fassung.

Zu Österreich und der Schweiz eine Einordnung. Österreich setzt denselben EU-Durchführungsbeschluss um wie Deutschland, deshalb ist die Systematik identisch, einschließlich der DFS-Pflicht in 5250 bis 5350 MHz. Wer nur die bei der RTR prominent genannten Kanalgruppen 36 bis 48 und 100 bis 140 liest, übersieht die Kanäle 52 bis 64, die es dort genauso gibt.

Die Schweiz ist kein EU-Mitglied, folgt aber erkennbar der CEPT- und ETSI-Linie. Ob und mit welcher Leistung 5725 bis 5875 MHz dort für WLAN nutzbar ist, haben wir für diesen Artikel nicht im Primärdokument geprüft. Für diese und einzelne weitere Detailwerte, etwa die genauen EIRP-Grenzen ohne TPC, gilt: Die Systematik ist belegt, die Zahlen im Einzelfall bitte an der Schnittstellenanforderung RIR1010 nachlesen.

Maßstabsgetreuer Vergleich des 5-GHz-Bandes: In Deutschland sind 100 MHz ohne DFS nutzbar, in den USA 225 MHz
Flughafen-Tower mit Radarantenne im Gewitter, davor ein Passagierflugzeug auf dem nassen Vorfeld

Wann das Abschalten trotzdem richtig ist

Bis hierher klingt es nach einer klaren Empfehlung. Ist es nicht. Es gibt Umgebungen, in denen der Verzicht auf DFS die bessere Entscheidung ist.

In der Nähe von Flughäfen, Häfen, Wetterradarstationen oder militärischen Anlagen lösen Radarpulse regelmäßig Kanalwechsel aus. Jeder Wechsel kostet Verbindungen. Wo Stabilität wichtiger ist als Durchsatz, etwa bei Sprachanwendungen oder in der Produktionssteuerung, kann ein kleineres, aber verlässliches Spektrum die richtige Wahl sein.

Dazu kommt ein Problem, das nichts mit Funk zu tun hat: Manche Endgeräte können DFS-Kanäle nicht nutzen. In Kliniken betrifft das regelmäßig Medizingeräte, in der Logistik ältere Handscanner. Wenn ein Gerät den Kanal nicht sieht, hilft dir der beste Kanalvorrat nichts. Dann ist die Kanalwahl kein reines Funkthema mehr, sondern eine Frage der Gerätelandschaft.

Der Fehler ist also nicht das Abschalten. Der Fehler ist das Abschalten ohne Kompensation.

Was Kompensation konkret heißt

Wenn du die DFS-Kanäle ausschließt, arbeitest du mit gut einem Fünftel des Vorrats. Das musst du an anderer Stelle ausgleichen, und dafür gibt es drei Hebel.

Der wichtigste ist die Kanalbreite. Wer mit 80 MHz plant, verbraucht vier 20-MHz-Kanäle für eine einzige Zelle. Ohne DFS bleibt dann genau eine Zelle übrig. Auf 40 oder 20 MHz herunterzugehen fühlt sich nach Rückschritt an, ist aber die einzige Möglichkeit, mehrere Access Points ohne Überlappung zu betreiben. Je dichter die Access Points stehen und je mehr sie sich gegenseitig hören, desto schmaler müssen die Kanäle sein.

Der zweite Hebel ist die Sendeleistung, und er wirkt in die unerwartete Richtung. Weniger Leistung bedeutet kleinere Zellen und damit weniger Access Points, die sich gegenseitig hören. Bei Problemen denkt man zuerst an mehr Leistung. Bei Co-Channel-Interferenz macht mehr Leistung es schlimmer.

Der dritte sind die anderen Bänder. Im 2,4-GHz-Band gibt es drei überlappungsfreie Kanäle, die für Geräte taugen, die ohnehin kein 5 GHz sprechen. Und 6 GHz bringt zusätzliches Spektrum ins Spiel, dazu gleich mehr.

Blick nach oben in eine Rasterdecke mit drei in gleichmäßigem Abstand montierten Access Points

Alle drei Hebel haben eines gemeinsam: Sie funktionieren nur, wenn du weißt, wie sich das Netz im Gebäude tatsächlich verhält. Die Anzahl der Access Points aus einer Faustformel abzuleiten, führt genau in die Situation, die dieser Artikel beschreibt.

Und was ist mit 6 GHz

Die naheliegende Frage: Löst sich das Problem nicht ohnehin, wenn alle auf 6 GHz umsteigen?

Für Deutschland ist der Bereich 5945 bis 6425 MHz seit Juli 2021 für WLAN freigegeben, unterschieden nach Low Power Indoor und Very Low Power. Das ist zusätzliches Spektrum, und zwar deutlich mehr als im ganzen unteren 5-GHz-Bereich.

Zwei Einschränkungen gehören dazu. Erstens muss das Endgerät mitspielen: Wi-Fi 6E oder Wi-Fi 7. In einem Bestandsnetz mit Geräten aus mehreren Beschaffungsjahren ist das eine Minderheit. Zweitens ist 6 GHz kein Ersatz für 5 GHz, sondern eine Ergänzung, die die Reichweite pro Access Point eher verkleinert als vergrößert.

Zum Regelungsstand: Für 5945 bis 6425 MHz gilt aktuell die Vfg. 76/2025 der Bundesnetzagentur. Wer heute eine 6-GHz-Planung aufsetzt, liest sie im Original, statt sich auf ältere Zusammenfassungen zu verlassen. Low Power Indoor ist auf Innenräume beschränkt, Very Low Power darf unter den dort genannten Bedingungen auch draußen arbeiten.

Techniker misst in einem Bürogang mit einem Tablet, ein kleines weißes Messgerät am Kragen befestigt

Bevor du an der Konfiguration drehst

Der ehrlichste Rat zu diesem Thema ist unspektakulär: Bevor du DFS abschaltest, schau nach, was in deinem Gebäude tatsächlich passiert.

Zwei Fragen entscheiden das. Erstens: Löst wirklich Radar die Kanalwechsel aus, oder liegt die Instabilität woanders? Ein Kanalwechsel im Log ist ein Symptom, kein Befund. Zweitens: Wie viele deiner Access Points hören sich an einem beliebigen Messpunkt gegenseitig? Wenn es an vielen Stellen mehr als drei sind, wird das Netz nach dem Abschalten nicht stabiler, sondern langsamer.

Beides beantwortet keine Heatmap aus der Planung, sondern nur eine Messung vor Ort. Und beides ist mit vertretbarem Aufwand messbar, wenn du das passende Werkzeug dabei hast.

Wenn du das von Grund auf lernen willst, statt es nachträglich zu reparieren: Der Hamina Certified Network Architect hat zwölf Module über vier Tage, darunter die Funkgrundlagen mit Frequenzbändern und Signalausbreitung sowie ein eigenes Modul zur Kapazitätsplanung, also genau die Frage nach echter Kapazität statt bloßer Abdeckung. Im November läuft der Kurs erstmals durchgehend auf Deutsch.

Für die Messung vor Ort: Hamina Onsite zeigt dir die Live-Heatmap auf dem iPad, mit dem Hamina Clip oder dem Oscium Nomad als Messhardware. Für die Planung am Schreibtisch gibt es den Hamina Network Planner, in der Lite-Variante bis zu drei Access Points dauerhaft kostenlos.

Wenn du unsicher bist, welche Kombination zu deiner Umgebung passt, ruf uns an. Wir planen keine Netze, aber wir wissen, womit man sie misst.


Quellen

  • Bundesnetzagentur, Vfg. 136/2022, geändert durch Vfg. 49/2023 (Allgemeinzuteilung 5 GHz), umgesetzt aus dem Durchführungsbeschluss (EU) 2022/179 in der Fassung (EU) 2022/2307
  • Bundesnetzagentur, Vfg. 91/2025 (Allgemeinzuteilung für Geräte mit geringer Reichweite, Band 61: 5725 bis 5875 MHz, 25 mW EIRP)
  • Bundesnetzagentur, FAQ 2,4 / 5 / 5,8 GHz sowie Vfg. 34/2017 (BFWA 5755 bis 5875 MHz)
  • Bundesnetzagentur, Pressemitteilung 6-GHz-WLAN vom 14.07.2021; Vfg. 76/2025
  • Ofcom, „Improving spectrum access for Wi-Fi“, 2020
  • BAKOM, WLAN/RLAN und zulässige Sendeleistung EIRP, Serie RIR1010
  • RTR, 5-GHz-Spektrum
  • FCC, 47 CFR 15.407 (U-NII-Bänder, DFS-Pflicht, U-NII-4)
  • ETSI EN 301 893, ITU-R M.1652-1

Kanalplanung von Grund auf lernen

Der Hamina Certified Network Architect läuft vom 23. bis 26. November erstmals durchgehend auf Deutsch, vier Tage online live mit Falk Bachmann.

Kostenlos · Ingolstadt · 21. Oktober 2026

Ekahau Wi-Fi Design & Trends Compact Roadshow

Ein Nachmittag mit den Wi-Fi-Experten von Ekahau, bei uns in Ingolstadt

Professionelle WLAN-Planung, aktuelle Technologien und aktive Fehlersuche im laufenden Betrieb. Dazu Praxisdialoge, in denen du deine eigenen Projektfragen einbringen kannst. Ab 17:15 Uhr Snacks, Drinks und offenes Networking.

13:00 bis 17:15 Uhr · danach Networking · Teilnahme kostenfrei

Passend dazu: seit 1. September gelten neue Ekahau-Lizenzpreise, je nach Paket bis zu 51 Prozent unter der alten Liste. Alle Preise und Pakete stehen weiter unten auf dieser Seite.

Offizielles Veranstaltungsbanner der Ekahau Wi-Fi Design und Trends Compact Roadshow am 21. Oktober 2026 in Ingolstadt

Ekahau live erleben: 21. Oktober in Ingolstadt

Gemeinsam mit unserem Partner NetPeppers holen wir Ekahau nach Ingolstadt: ein halbtägiges WLAN-Event am Nachmittag, kostenlos, begrenzt auf 30 Plätze. Es findet im brigk statt, einem Ort, den viele aus unseren Schulungen kennen.

Inhaltlich geht es um die Punkte, an denen WLAN-Projekte in der Praxis hängen: professionelle Planung und die typischen Fehlerquellen im Design, schnelle Fehlersuche in Netzen, die schon laufen, und die Analyse von Konnektivitätsproblemen bis zur Ursache. Drei Präsentationen hält Ekahau, dazwischen liegen zwei Praxisdialoge.

Die Praxisdialoge sind keine Fragerunde ans Mikrofon. Die Teilnehmer gehen in kleine Gruppen, bringen konkrete Fälle aus ihren eigenen Projekten ein und geben sich gegenseitig Rückmeldung. Wer mit einer offenen Frage aus einem laufenden Projekt kommt, ist hier richtig. Ab 17:15 Uhr gibt es Snacks, Drinks und offenes Networking, die Ekahau-Leute bleiben für Gespräche da.

13:00Begrüßung
13:15 bis 14:00Professionelle WLAN-Planung meistern. Wie durchdachtes Design Zeit und Kosten spart und typische Planungsfehler vermeidet.
14:00 bis 14:30Praxisdialog 1: Herausforderungen in der WLAN-Planung, in kleinen Gruppen.
14:30 bis 15:15Aktive Fehlersuche im laufenden Betrieb. Störungen zuverlässig identifizieren und die Performance sicherstellen.
15:15 bis 15:45Kaffeepause
15:45 bis 16:30Konnektivitätsanalyse im Detail. Ursachen gezielt finden und Störungen nachhaltig beheben.
16:30 bis 17:15Praxisdialog 2: Fehlersuche und Analyse, in kleinen Gruppen.
ab 17:15Snacks, Drinks und offenes Networking mit den Wi-Fi-Experten.

Mittwoch, 21. Oktober 2026 · brigk Ingolstadt · kostenlos · begrenzt auf 30 Plätze. Die Anmeldung läuft über unseren Partner NetPeppers.

Der Referent

Mike Prisikar, Technical Product Manager bei Ekahau und Referent der Roadshow in Ingolstadt

Mike Prisikar

Technical Product Manager, Ekahau

Er hält die Präsentationen an allen Terminen der Reihe im Oktober, auch bei uns in Ingolstadt. Bei Ekahau verantwortet er das Anwendungsportfolio rund um AI Pro, also genau die Werkzeuge, um die es an diesem Nachmittag geht.

Wer vorab wissen will, mit wem er es zu tun bekommt: Mike Prisikar auf LinkedIn.

Vom Alles-für-alle zur Rolle

Ekahau hat sein Lizenzmodell zum 1. September neu geordnet. Statt einer Vollausstattung, die jeder im Team gleich bekommt, gibt es jetzt vier Pakete, die sich an der Arbeit orientieren: planen, messen, messen und analysieren, oder alles zusammen.

Der praktische Effekt zeigt sich im Team. Bisher war die zweite Lizenz genauso teuer wie die erste, auch wenn der Kollege nur ausleuchtet. Jetzt kannst du gezielt nachkaufen: jedem das Paket, mit dem er tatsächlich arbeitet.

Und die Preise sind mitgegangen, nach unten

Die Senkung ist kein Rabatt und keine befristete Aktion, sondern die neue Liste. Sie fällt je nach Paket unterschiedlich aus:

  • Ekahau Plan kostet gut die Hälfte des bisherigen Preises.
  • Software Suite und Measure liegen rund 39 Prozent unter der alten Liste.
  • Measure Pro ist um gut ein Viertel günstiger geworden.

Wichtig für alle, die schon mit Ekahau arbeiten: AI Pro und Connect laufen weiter und werden nicht abgekündigt. Wer eine gekaufte Lizenz hat, behält sie. Die neuen Pakete sind vor allem dann interessant, wenn das Team wächst.

Ekahau AI Pro am Schreibtisch: WLAN-Planung mit Heatmap am Grundriss auf dem Monitor

Ekahau Plan

Für Planer und Architekten am Schreibtisch

Das Planer-Paket. Damit entwirfst du ein WLAN am Grundriss, simulierst Ausleuchtung und Kanalbelegung und übergibst ein belastbares Konzept, bevor der erste Access Point an der Wand hängt.

  • AI Pro als Desktop- und Online-Anwendung
  • Optimizer für Kanal- und Leistungsplanung
  • API-Integrationen und Cloud-Sync
  • Alle Updates innerhalb der Laufzeit
Bitte beachten: Plan steuert den Sidekick 2 nicht an. Es ist ein Planungswerkzeug, kein Messwerkzeug. Wer im Feld messen will, braucht Measure Pro oder die Software Suite.
1.316 € 2.695 € pro Jahr, zzgl. MwSt · du sparst 1.379 €
3 Jahre: 3.552 € 7.285 €

Ekahau Measure

Für Techniker, die ausleuchten

Das schlanke Feldpaket: Ausleuchtung erfassen, hochladen, weiterreichen. Ohne Analyzer, ohne Spektrum, ohne Troubleshooting. Genau das Paket, mit dem sich ein Team günstig verbreitern lässt, wenn die Analyse zentral bei einem Kollegen bleibt.

  • Survey-App für die Datenerfassung vor Ort
  • Cloud-Sync ins Projekt des Planers
  • Alle Updates innerhalb der Laufzeit
792 € pro Jahr, zzgl. MwSt
3 Jahre: 2.139 € 3.495 €
Ekahau Survey-App auf zwei Smartphones mit Ausleuchtungsdaten über einem Gebäudegrundriss
Ekahau Survey auf dem iPad während einer laufenden Messung im Gebäude

Ekahau Measure Pro

Für Feldtechniker mit Fehlersuche

Das Paket für die Leute, die nicht nur dokumentieren, sondern herausfinden sollen, warum sich ein Access Point merkwürdig verhält. Zusammen mit dem Sidekick 2 die klassische Ausstattung im Servicefahrzeug.

  • Alles aus Measure
  • Analyzer mit Spektrumanalyse
  • Packet Capture und Client-Analyse
  • Cloud-Sync und alle Updates
1.316 € 1.795 € pro Jahr, zzgl. MwSt · du sparst 479 €
3 Jahre: 3.552 € 4.850 €

Ekahau Software Suite

Für den kompletten Lebenszyklus

Plan und Measure Pro vollständig in einem Paket. Der ganze Weg vom Entwurf über die Messung bis zur Abnahmedokumentation, ohne Werkzeugwechsel. Für Häuser, die WLAN-Projekte von Anfang bis Ende verantworten.

  • Planung mit AI Pro und Optimizer
  • Messung mit Survey und Sidekick-2-Unterstützung
  • Analyzer: Spektrum, Packet Capture, Client-Analyse
  • API-Integrationen, Cloud-Sync, alle Updates
2.196 € 3.595 € pro Jahr, zzgl. MwSt · du sparst 1.399 €
3 Jahre: 5.929 € 9.715 €
Ekahau Sidekick 2 mit Laptop, Tablet und Smartphone: Planung, Messung und Spektrumanalyse im Zusammenspiel

Alle Preise auf einen Blick

PaketBisher1 Jahr3 Jahre
Ekahau Plan2.695 €1.316 €3.552 €
Ekahau Measure–792 €2.139 €
Ekahau Measure Pro1.795 €1.316 €3.552 €
Ekahau Software Suite3.595 €2.196 €5.929 €

Alle Preise netto zzgl. MwSt, Listenpreise DACH. Die Spalte Bisher zeigt den Jahrespreis der vorherigen Liste. Für Ekahau Measure gab es bisher keinen vergleichbaren Jahrespreis, die Dreijahres-Lizenz lag bei 3.495 €.

Was die Umstellung praktisch ändert

  • ✓Jeder bekommt sein Paket
    Nicht mehr jeder im Team dieselbe Vollausstattung, sondern das, womit er arbeitet.
  • ✓Der Einstieg ist günstiger geworden
    Professionelle WLAN-Planung kostet deutlich weniger als noch im August.
  • ✓Drei Jahre sparen zusätzlich
    Gegenüber drei einzeln gekauften Jahren rund zehn Prozent.
  • ✓Bestandslizenzen bleiben
    AI Pro und Connect laufen weiter und werden nicht abgekündigt.
  • ✓Ein Ansprechpartner
    Beratung, Beschaffung und Einweisung laufen bei uns über einen Tisch.

Gut zu wissen: Die genannten Preise sind Listenpreise und gelten ausschließlich für gewerbliche Kunden. Welche Kombination in deinem Team am günstigsten ist, rechnen wir dir gern durch.

Häufige Fragen zum neuen Lizenzmodell

Unsicher, welches Paket passt?

Sag uns, wer bei dir plant und wer misst. Wir stellen die Lizenzen so zusammen, dass du nichts bezahlst, was du nicht brauchst, und rechnen dir die Laufzeiten gegeneinander durch.

netAlly LinkRunner 100G auf einem ausgezogenen Rack-Fachboden im Rechenzentrum, über eine gelbe Singlemode-Faser mit dem Patchfeld verbunden

25G Fehlersuche: wenn der Link leise degradiert

Ein Switch-Port meldet keinen einzigen Fehler. Keine CRC-Fehler, keine Discards, die Schnittstelle steht seit Wochen auf up. Und trotzdem fällt genau diese Verbindung eines Morgens aus, ohne Vorwarnung, ohne dass jemand etwas geändert hätte.

Warum 25 Gigabit pro Lane eine andere Baustelle sind

Eine 100G-Verbindung nach 100GBASE-SR4 oder CR4 besteht aus vier parallelen Lanes mit je rund 25,8 Gigabaud. Jede dieser Lanes ist ein eigener Übertragungskanal mit eigenem Fehlerbudget, und das Budget ist knapp.

Bei 1G und 10G war das Auge des Signals so weit offen, dass ein leicht verschmutzter Steckverbinder, eine gequetschte Faser oder ein Twinax-Kabel am Rand seiner Spezifikation folgenlos blieben. Bei 25 Gbit pro Lane ist dieser Puffer weg. Ein einzelner Fingerabdruck auf einer MPO-Stirnfläche, ein Patchkabel mit zu engem Biegeradius, ein Transceiver von zweifelhafter Herkunft: All das erzeugt jetzt reale Bitfehler, und zwar sofort.

Das Bemerkenswerte ist nicht, dass diese Fehler entstehen. Das Bemerkenswerte ist, dass du sie nicht siehst.

Makroaufnahme einer MTP/MPO-Stirnfläche mit zwölf polierten Faserkernen und sichtbaren Staubpartikeln auf der Ferrule

FEC repariert die Fehler, und genau das ist das Problem

Weil bei diesen Geschwindigkeiten mit Fehlern gerechnet wird, ist Fehlerkorrektur fest eingebaut. 100G-Verbindungen im NRZ-Verfahren nutzen Reed-Solomon-FEC in der Variante RS(528,514).

Das funktioniert so: 514 Datensymbole zu je zehn Bit werden um 14 Prüfsymbole ergänzt, zusammen ein Codewort aus 528 Symbolen. Der Empfänger kann daraus bis zu sieben fehlerhafte Symbole pro Codewort rekonstruieren. Nicht erkennen, sondern wirklich reparieren.

Was oben ankommt, ist also ein sauberer Ethernet-Frame. Die Prüfsumme stimmt, der MAC-Layer ist zufrieden, die Anwendung merkt nichts. Ob die Korrektur dafür null Symbole zurechtrücken musste oder sechs von sieben möglichen, macht für den weitergereichten Frame keinen Unterschied.

Für dich macht es den ganzen Unterschied. Der eine Zustand ist eine kerngesunde Strecke. Der andere ist eine Strecke, die ihre Reserve fast aufgebraucht hat.

Frontseite eines Rechenzentrums-Switches mit QSFP28-Ports, alle Link-LEDs leuchten ruhig grün

Deshalb schweigen die Zähler im Switch

Die Zähler, auf die im Alltag jeder schaut, sitzen hinter der Fehlerkorrektur. FCS- und CRC-Fehler, Input Errors, Discards: Sie alle zählen, was die FEC nicht mehr retten konnte.

Solange die Korrektur greift, bleiben sie bei null. Eine Verbindung, die permanent am Rand ihres Fehlerbudgets läuft, sieht im Monitoring exakt so aus wie eine, die frisch abgenommen wurde. Beide melden: alles in Ordnung.

Die Information, die du bräuchtest, existiert durchaus. Sie steckt in den FEC-Zählern selbst, in der Zahl korrigierter Codewörter und in der daraus abgeleiteten Pre-FEC-Bitfehlerrate, also der Fehlerrate vor der Korrektur. Nur werden diese Werte in kaum einem Monitoring erfasst. Viele Plattformen zeigen sie nur auf Nachfrage in der Kommandozeile, und wo sie im NMS auftauchen, ist selten ein Schwellwert darauf gesetzt.

Und dann fällt die Verbindung, nicht langsam, sondern auf einen Schlag

Man würde erwarten, dass eine langsam schlechter werdende Strecke sich langsam bemerkbar macht: erst ein paar Paketverluste, dann mehr, dann bricht es zusammen. Bei FEC-gesicherten Verbindungen ist es nicht so.

Fachleute sprechen von der FEC-Klippe. Unterhalb der Korrekturgrenze läuft die Strecke praktisch fehlerfrei. Wird die Grenze überschritten, kann der Empfänger die Codewörter nicht mehr rekonstruieren, und die Verbindung bricht ein. Dazwischen liegt fast nichts. Der Übergang von „unauffällig“ zu „gestört“ ist eine Kante, keine Rampe.

Praktisch heißt das: Die Temperatur steigt im Sommer um ein paar Grad, ein Transceiver altert, jemand zieht beim Aufräumen im Rack an einem Patchkabel. Eine dieser Kleinigkeiten schiebt die Strecke über die Kante, und was vorher wochenlang stabil aussah, ist von einer Minute auf die andere ein Ausfall. Ohne Vorlauf, ohne Warnung in irgendeinem Zähler.

Der zweite Fall: der Link kommt gar nicht erst hoch

Es gibt eine zweite Sorte Fehler, die genauso still ist, nur am anderen Ende des Prozesses.

Für 25G definiert der Standard mehr als eine Art der Fehlerkorrektur: das ältere Firecode-Verfahren nach Clause 74 und das stärkere Reed-Solomon-Verfahren nach Clause 108. Dazu kommt die Möglichkeit, ganz ohne FEC zu fahren. Welche Variante zum Einsatz kommt, hängt von Medium, Distanz, Transceiver und der Konfiguration beider Seiten ab.

Sind die beiden Enden unterschiedlich eingestellt, kommt kein Link zustande. Die Schnittstelle bleibt auf down, und die Meldung dazu lautet meist nur, dass kein Träger anliegt. Das ist die gleiche Meldung wie bei einem nicht eingesteckten Kabel, einer gebrochenen Faser oder einem defekten Transceiver.

Der Klassiker: Eine neue Strecke wird gezogen, der Port bleibt tot, und die nächsten zwei Stunden gehen dafür drauf, Kabel zu tauschen und Optiken zu wechseln, während in Wirklichkeit auf einer Seite Clause 74 und auf der anderen Clause 108 eingestellt ist. Zwei Kommandos hätten es erledigt, wenn jemand gewusst hätte, wo er hinschauen muss.

EZ Wired auf dem LinkRunner 100G: erkannter Switch-Port mit Portname, Geschwindigkeit und VLAN-Zuordnung
QSFP Insights auf dem LinkRunner 100G: ausgelesener Transceiver-Typ, Wellenlänge, Reichweite und Lane-Details

Was du stattdessen messen musst

Aus beidem folgt dasselbe: Du brauchst Sicht auf die Übertragungsschicht selbst, nicht auf ihre Zusammenfassung im Switch.

Konkret sind das vier Dinge.

Die FEC-Konfiguration beider Seiten, ausgelesen statt vermutet. Das erledigt die Frage nach dem toten Port in Sekunden statt in Stunden.

Die Zahl korrigierter Codewörter und die Pre-FEC-Fehlerrate. Das ist der eigentliche Gesundheitswert einer Verbindung. Er sagt dir, wie viel Reserve noch da ist, und zwar bevor die Reserve aufgebraucht ist.

Optik und Modul unter realen Bedingungen. Sendeleistung, Empfangsleistung, Modultyp, Betriebstemperatur. Und wichtig: gemessen mit denselben Transceivern und derselben Faser, die auch im Produktivbetrieb stecken. Eine Abnahme mit dem guten Messgerätekabel sagt wenig über die Strecke aus, die anschließend in Betrieb geht.

Der Weg über das gesamte Netz. Weil viele Störungen, die wie ein Leitungsproblem aussehen, in Wahrheit ein überlastetes Interface drei Sprünge weiter sind.

Warum das bisher selten gemacht wurde

Nicht aus Nachlässigkeit, sondern weil die Messtechnik dafür bislang ein eigenes Projekt war. Modulare Analysatoren für 100G stehen im Rack oder fahren auf einem Wagen, kosten ein Vielfaches und werden im laufenden Betrieb entsprechend selten ausgepackt.

Genau daran hat sich gerade etwas geändert. Der netAlly LinkRunner 100G bringt diese Messungen in ein Handgerät von 900 Gramm, das jemand mit auf die Etage nimmt.

Er liest die FEC-Einstellung und die Modulparameter am QSFP28-Port automatisch aus, über 25G, 40G, 50G und 100G hinweg, auf Single-Mode und Multimode, an Trunks, LC-Breakouts und MTP/MPO-Strecken. Er zeigt den Pfad über Switches und Router bis zum Ziel und markiert unterwegs überlastete Interfaces und fehlerhafte Ports. Und mit zwei Geräten misst er die tatsächlich erreichbare Leistung von Ende zu Ende, statt sie aus Zählern hochzurechnen.

Dazu gehört AllyCare Pro, NetAllys Software- und Servicepaket, das mit dem aktuellen Release von AllyCare zu AllyCare Pro geworden ist: Ally Intelligence liest die Messergebnisse, nennt die Ursache im Klartext und schlägt die nächsten Schritte vor, dazu Topologie-Karten in Link-Live, Rogue Device Identification mit Nmap-Scans und Remote View & Control, alle Software-Updates über die Laufzeit inklusive. Für Abnahme, QSFP28-Prüfung und Pfadanalyse reicht ein Gerät, für den Leistungsnachweis von Ende zu Ende arbeiten zwei zusammen. Welche Konfiguration zu deinen Strecken passt, klären wir gern mit dir.

Path Analysis auf dem LinkRunner 100G: Weg über Switches und Router mit Auslastung je Sprung
Zwei Hände halten den netAlly LinkRunner 100G vor einem offenen Glasfaser-Verteilerfeld

Was du mitnehmen solltest

Wenn du 25G- oder 100G-Strecken betreibst, ist die wichtigste Erkenntnis diese: Ein Switch-Port ohne Fehlerzähler ist kein Beweis für eine gesunde Verbindung. Er ist nur ein Beweis dafür, dass die Fehlerkorrektur ihre Arbeit noch schafft.

Drei Dinge, die sich sofort umsetzen lassen:

  1. Bei der Abnahme neuer Strecken nicht nur prüfen, ob der Link steht, sondern mit welcher Reserve. Die Pre-FEC-Fehlerrate gehört ins Abnahmeprotokoll.
  2. FEC-Zähler ins Monitoring aufnehmen, wo die Plattform sie hergibt. Ein Trend über Wochen verrät die schleichende Verschlechterung, die ein Momentanwert nicht zeigt.
  3. Bei einem Port, der partout nicht hochkommt, die FEC-Einstellung beider Seiten prüfen, bevor Kabel und Optiken getauscht werden.

Du willst wissen, wie viel Reserve deine Strecken tatsächlich haben? Sprich uns an, wir messen das mit dir gemeinsam an einer deiner Verbindungen.

Wie viel Reserve haben deine 25G- und 100G-Strecken?

Wir messen die Pre-FEC-Fehlerrate gemeinsam mit dir an einer deiner Verbindungen, mit deinen Optiken und deiner Faser.

NetAlly CyberScope Air Kit - Netzwerk-Schwachstellenscanner für NIS2-konforme Asset-Inventarisierung

NIS2 in der Praxis: Was Netzwerk-Teams jetzt technisch umsetzen müssen

Seit dem 6. Dezember 2025 ist die NIS2-Richtlinie in deutsches Recht umgesetzt: Das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz gilt seitdem ohne Übergangsfrist. Unternehmen in kritischen und wichtigen Sektoren stehen unter erheblichem Druck, ihre IT-Sicherheit nachweisbar zu verbessern. Viele haben die organisatorischen Anforderungen bereits adressiert. Was dabei oft unterschätzt wird: die technische Umsetzung auf Netzwerkebene. NIS2 ist keine reine Compliance-Übung. Die Richtlinie fordert, dass Unternehmen wissen, was in ihrem Netzwerk passiert, wer oder was sich mit welchen Systemen verbindet, und ob Sicherheitsrichtlinien tatsächlich eingehalten werden.

Was NIS2 auf Netzwerkebene konkret fordert

Vereinfacht lassen sich die technischen Pflichten in fünf Bereiche gliedern:

  1. Asset-Inventarisierung: Vollständige Übersicht über alle Geräte im Netzwerk, einschließlich IoT, OT und nicht verwalteter Systeme.
  2. Schwachstellen-Management: Identifikation offener Sicherheitslücken, Fehlkonfigurationen und potenzieller Angriffsvektoren.
  3. Netzwerk-Monitoring: Kontinuierliche Überwachung und Erkennung von Anomalien und unautorisierten Geräten.
  4. Incident Detection und Response: Schnelle Analyse und Eingrenzung von Sicherheitsvorfällen.
  5. Dokumentation und Audit-Nachweise: Nachvollziehbare Reports für interne Audits und Behörden. Die Meldekette nach § 32 BSIG ist dreistufig: Erstmeldung binnen 24 Stunden, Konkretisierung binnen 72 Stunden, Abschlussbericht binnen eines Monats.

Der Rechtsstand im Überblick: Das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) ist am 6. Dezember 2025 ohne Übergangsfrist in Kraft getreten — die EU-Umsetzungsfrist im Oktober 2024 hatte Deutschland verstreichen lassen. Betroffen sind rund 29.500 Einrichtungen in 18 Sektoren. Die Registrierung beim BSI war binnen drei Monaten nach Inkrafttreten fällig; das BSI hat dafür einen Nachlauf bis zum 31. Juli 2026 eingeräumt. Erfasst sind bislang rund 18.500 Einrichtungen — es fehlt weiterhin gut ein Drittel.

Wer die Registrierung versäumt hat, ist in Verzug. Die Pflichten aus § 30 BSIG gelten davon unabhängig: Verstöße können mit Bußgeldern bis zu 10 Mio. Euro oder 2 Prozent des weltweiten Jahresumsatzes geahndet werden, und die Geschäftsleitung haftet nach § 38 BSIG persönlich für Billigung und Überwachung der Maßnahmen. Ergänzend gilt seit dem 17. März 2026 das KRITIS-Dachgesetz für die physische Resilienz kritischer Anlagen.

Das eigentliche Problem: Das Netzwerk als blinder Fleck

Viele IT-Teams wissen, was in ihrem Serversystem steckt. Das Netzwerk selbst ist dagegen häufig ein blinder Fleck. Besonders in gewachsenen Infrastrukturen, in produzierenden Betrieben mit OT-Umgebungen oder in Gebäuden mit verteilter WLAN-Infrastruktur fehlt die nötige Transparenz.

Genau hier setzt Messtechnik an: nicht als Ersatz für SIEM, Firewall oder Endpoint-Schutz, sondern als ergänzendes Werkzeug, das zeigt, was wirklich im Netzwerk passiert.

Drei Werkzeuge für die NIS2-Praxis

Welche Geräte konkret weiterhelfen, hängt von Infrastruktur und Schutzbedarf ab. messkom setzt im NIS2-Kontext auf drei Werkzeuge, die unterschiedliche Pflichtbereiche abdecken: aktive Bestandsaufnahme, kontinuierliches Monitoring und WLAN-Sicherheit. Kein Tool ersetzt das andere, aber gemeinsam decken sie die wesentlichen Anforderungen der Richtlinie ab.

NetAlly CyberScope CE – Aktive Bestandsaufnahme

Der CyberScope ist ein handgehaltener Netzwerk-Scanner, der speziell für Security-Audits im IT/OT-Umfeld entwickelt wurde. Er kombiniert Netzwerk-Discovery, Schwachstellen-Scanning inklusive CVE-Erkennung via Nmap und Compliance-Reporting in einem Gerät.

NIS2-relevante Funktionen:

  • Vollständige Asset-Inventarisierung (IT, OT, IoT, kabelgebunden und drahtlos)
  • Aktiver Schwachstellenscan mit CVE-Datenbank
  • Validierung von Netzwerksegmentierung und VLAN-Konfigurationen
  • Erkennung von Rogue Devices und Netzwerkveränderungen (Discovery Monitoring)
  • Automatisierte Reports für Compliance-Audits
  • Team-Collaboration via Link-Live-Cloud-Plattform für verteilte Security-Teams

Der CyberScope läuft ohne Installation von Software im Netzwerk, arbeitet aktiv und passiv und deckt Kupfer, Glasfaser und WLAN in einem Gerät ab.

Produktseite: NetAlly CyberScope CE bei messkom

Allegro Network Multimeter 3200 – Kontinuierliches Monitoring

Während der CyberScope punktuell für Assessments eingesetzt wird, brauchen Unternehmen für NIS2 auch eine dauerhafte Überwachung. Das Allegro Network Multimeter 3200 liefert Echtzeit-Netzwerkanalyse bis 100 Gbit/s auf Layer 2 bis 7.

NIS2-relevante Funktionen:

  • Lückenlose Aufzeichnung von bis zu 64 Millionen Verbindungen gleichzeitig
  • Layer-7-Analyse für Protokollidentifikation und Anomalieerkennung
  • Hochpräzise Zeitstempelung (optional mit GPS) für forensische Auswertungen
  • Dashboards und Export-Funktionen für Audit-Berichte
  • Flexible Installation an Mirror-Port, TAP oder Bridge, ohne Produktionsunterbrechung

Als passives Gerät beeinflusst das Allegro die laufende Infrastruktur nicht und liefert trotzdem vollständige Sichtbarkeit.

Produktseite: Allegro Network Multimeter 3200 bei messkom

Wyebot Wireless Intelligence – WLAN-Sicherheit

WLAN ist in vielen Betrieben der am wenigsten kontrollierte Netzwerkbereich. Unkonfigurierte Access Points, unerwünschte Clients, Rogue APs oder fehlerhafte Segmentierung öffnen Angreifern Wege, die im kabelgebundenen Netz längst geschlossen wären.

Wyebot adressiert genau diesen Blindspot: Die Plattform kombiniert autonome WiFi-Sicherheitsüberwachung mit proaktiver Anomalieerkennung und Client-Forensik.

NIS2-relevante Funktionen:

  • Kontinuierliche WLAN-Sicherheitsüberwachung rund um die Uhr
  • Automatische Erkennung von unautorisierten Access Points und Clients
  • Proaktive Anomalieerkennung mit historischen Vergleichsdaten
  • Synthetische Tests und Client-Geräte-Forensik
  • Reporting für Compliance-Nachweise

Produktseite: Wyebot Wireless Intelligence bei messkom

Fazit

NIS2 zwingt Unternehmen dazu, ihr Netzwerk wirklich zu kennen, nicht nur zu verwalten. Aktive Bestandsaufnahme, kontinuierliches Monitoring und WLAN-Sicherheit greifen ineinander und decken gemeinsam die wesentlichen Pflichtbereiche der Richtlinie ab. messkom berät Sie gerne dabei, welche Lösung zu Ihrer Infrastruktur passt. Jetzt Beratungstermin anfragen.

Estimated reading time: 1 Minute

Titelkarte: Warum WLAN-Planung wichtig ist — WLAN ist vorzusehen, mehr steht oft nicht in der Ausschreibung

Warum WLAN-Planung wichtig ist

„WLAN ist vorzusehen.“ Mehr steht oft nicht in der Ausschreibung, wenn es um die Netzwerktechnik in einem neuen Gebäude geht. Was danach folgt, ist eine Kette von Entscheidungen, die schnell teuer wird und im Zweifel sogar gefährlich.

Chronologie eines Desasters: Wie eine schwammige Ausschreibung teuer wird

Alles beginnt mit einer schwammigen Ausschreibung. Steht dort nur der eine Satz „WLAN ist vorzusehen“, ohne eine detaillierte Planung nach den offiziellen HOAI-Phasen (Honorarordnung für Architekten und Ingenieure), müssen Dienstleister blind kalkulieren. Sie bestellen Hardware nach Bauchgefühl und Stückzahl. Das Ergebnis: eine extrem teure Nachrüstung.

Das Millionengebäude ist fertig: Frischbeton, schicke Decken, teurer Trockenbau, alles verputzt und gestrichen. Erst jetzt zeigt sich, dass das WLAN-Signal nicht durch die dicken Brandschutztüren oder speziellen Röntgenwände kommt. Jetzt braucht es mehr Access Points, doch die Kabelwege fehlen: keine Leerrohre, keine Netzwerkdosen. Die brandneuen Wände müssen wieder aufgerissen werden. Die Kosten dafür explodieren.

Leistungsverzeichnis mit dem einzigen Satz 'WLAN ist vorzusehen', Stempel Ja super!
2-3 Stunden Produktivität pro Woche, absurde Nachrüst-Kosten, Patientensicherheit in der Klinik

Was auf dem Spiel steht

Schlechtes WLAN kostet: im Schnitt zwei bis drei Stunden Produktivität pro Woche und Mitarbeiter, verloren durch Verbindungsabbrüche und ständiges Neu-Einwählen. Dazu kommen die Nachrüst-Kosten, wenn die Wände schon stehen.

In sensiblen Umgebungen wie Krankenhäusern oder Pflegeeinrichtungen wiegt das noch schwerer: Wo Vitaldaten in Echtzeit übertragen werden und Notrufsysteme auf eine stabile Verbindung angewiesen sind, ist WLAN-Planung keine Technik-Spielerei mehr, sondern eine Frage der Patientensicherheit.

Miss, bevor du baust

Die entscheidende Frage lautet deshalb: Wird euer WLAN wirklich professionell geplant, mit einer Ausleuchtung und einem Site Survey vor dem Bau? Oder steht in der Ausschreibung wieder nur dieser eine Satz: „WLAN ist vorzusehen“?

Bei uns gilt deshalb immer die Regel: messen, statt raten. Wenn du wissen willst, wie eine professionelle WLAN-Ausleuchtung und Site Survey bei euch aussehen könnte, sprich uns einfach an.

Wie wird bei euch geplant, statt geraten?

Wir unterstützen euch bei der professionellen WLAN-Ausleuchtung und Site Survey, von der Ausschreibung bis zur Abnahme.

Glasfaser richtig zertifizieren: Tier 1, Tier 2 und die saubere Abnahme

Glasfaser richtig zertifizieren: Tier 1, Tier 2 und warum die Abnahme über Erfolg oder Ärger entscheidet

Die Faser ist verlegt, gespleißt, die Strecke steht. Und jetzt? Wer Glasfaser zertifizieren will, kommt jetzt an der entscheidenden Stufe nicht vorbei: der Abnahmemessung. Genau hier entscheidet sich, ob aus deiner Installation ein zuverlässiges Netz wird oder ein Fall für teure Nacharbeit. Die Abnahmemessung ist kein lästiger Papierkram am Schluss, sie ist der Beweis, dass deine Glasfaser hält, was sie verspricht. In diesem Artikel zeigen wir dir, worauf es bei der Glasfaser-Zertifizierung wirklich ankommt, was hinter Tier 1 und Tier 2 steckt, und wie du am Ende ein sauberes Abnahmeprotokoll in der Hand hast, dessen Daten dir gehören.

Warum die Glasfaser-Abnahme über Erfolg oder Ärger entscheidet

Ein zu hoher Dämpfungswert, eine verschmutzte Steckerendfläche oder ein schlechter Spleiß macht sich selten sofort bemerkbar. In der ersten Prüfung läuft alles, im Betrieb fällt die Strecke dann unter Last aus oder die Übertragungsrate bricht ein, sobald die Auslastung steigt. Wer ohne saubere Messung abnimmt, verschiebt das Problem nur in die Zukunft, wo es deutlich teurer wird: erneute Anfahrt, Fehlersuche im laufenden Netz, im schlimmsten Fall Gewährleistung und Haftung. Eine dokumentierte Abnahmemessung dreht das um. Sie ist dein Nachweis gegenüber dem Auftraggeber, dass die Strecke die geforderten Werte einhält, und sie ist deine Absicherung, wenn später jemand fragt, ob die Faser von Anfang an in Ordnung war. Ohne Messprotokoll gibt es keine belastbare Abnahme, nur ein Versprechen.

Tier 1 und Tier 2: Was wirklich gemessen wird

Bei der Glasfaser-Zertifizierung wird zwischen zwei Stufen unterschieden. Tier 1 ist die Basis-Zertifizierung. Mit einer Lichtquelle und einem Leistungsmesser (OLTS) misst du die Einfügedämpfung der gesamten Strecke, dazu Länge und Polarität. Die Frage, die Tier 1 beantwortet, lautet: Kommt am Ende genug Licht an, und liegt die Dämpfung im erlaubten Budget? Das geht schnell und ist nach Normen wie ISO/IEC 11801, ISO 14763-3 und TIA-568 die Pflichtmessung für die Abnahme. Tier 2 geht tiefer. Ein OTDR (Optical Time Domain Reflectometer), bei Glasfaser auch LWL-OTDR genannt, schickt Lichtimpulse in die Faser und zeichnet jedes Ereignis entlang der Strecke auf: Spleiße, Steckverbindungen, Biegungen oder Brüche, jeweils mit Ort, Dämpfung und Reflexion. Tier 2 beantwortet die Frage: Wo genau sitzt welches Ereignis, und ist es in Ordnung? In Rechenzentren und Carrier-Netzen ist die OTDR-Messung oft vertraglich gefordert. Als Faustregel: Tier 1 ist die Pflicht, Tier 2 die Kür, die in anspruchsvollen Projekten schnell zur Pflicht wird.

Die Werkzeuge: vom Zertifizierer bis zur OTDR-Plattform

Welches Gerät du brauchst, hängt davon ab, was du abnimmst. Der Softing WireXpert 4500 ist in erster Linie der Premium-Zertifizierer für Kupfer bis Cat 8. Mit den passenden Fiber-Modulen zertifiziert er aber auch Glasfaser, im Multimode bei 850 und 1300 Nanometer, im Singlemode bei 1310 und 1550 Nanometer, und über den MPO-Adapter bis zu zwölf Fasern gleichzeitig. So deckt ein einziges Gerät Kupfer- und Glasfaser-Abnahme ab. Das Dual Control System mit zwei vollwertigen Messgeräten spart bei Solo-Einsätzen bis zu 50 Prozent Wegezeit, und Reparatur wie Kalibrierung laufen direkt bei Softing in Haar bei München. Geht es rein um Glasfaser von der Installation bis zur Wartung, ist der Softing FiberXpert FX5000 die spezialisierte Wahl. Die modulare Handheld-Plattform beherrscht LWL-Dämpfungsmessung, OTDR in Single- und Multimode, CWDM-Spektralanalyse, die Fiber-Complete-Funktion für die automatische Dämpfungs- und Rückflussdämpfungsmessung in einem Durchgang sowie die PON- und FTTH-Pegelmessung. Die Firmware erkennt das eingesteckte Modul automatisch, bedient wird alles über einen großen Touchscreen.

Der unterschätzte Schritt: die Endflächen-Inspektion

Die häufigste Ursache für schlechte Messwerte ist kein Materialfehler, sondern Schmutz. Ein Fingerabdruck oder ein einziges Staubkorn auf der Steckerendfläche genügt, um Dämpfung und Reflexion in die Höhe zu treiben, und der Schmutz kann sich beim Stecken sogar in die Faser einbrennen. Die Norm IEC 61300-3-35 definiert dafür klare Pass- und Fail-Kriterien. Mit einem Videomikroskop, beim FiberXpert zum Beispiel dem P5000i, prüfst du jede Endfläche und bewertest sie automatisch nach Norm. Die Reihenfolge, die sich jeder Techniker merken sollte: inspizieren, reinigen, erneut inspizieren, und erst dann verbinden. Saubere Endflächen sind die halbe Miete für eine bestandene Zertifizierung.

Datenhoheit: Wohin mit den Messprotokollen?

Eine Frage wird bei der Geräteauswahl selten gestellt, obwohl sie immer wichtiger wird: Wo landen eigentlich deine Messdaten? Viele Hersteller binden dich an ihre eigene Cloud, irgendwo gehostet. Das klingt bequem, kollidiert in der Praxis aber schnell mit der DSGVO und internen IT-Richtlinien. Im Zweifel bekommst du das Tool gar nicht erst freigegeben, weil niemand die Daten auf einem fremden Server haben will. Softing geht hier bewusst einen anderen Weg. Der deutsche Hersteller betreibt gar keine eigene Cloud. Die neue App ITN Sync überträgt die Messdaten vom WireXpert auf dein Smartphone und von dort in die Cloud, die du freigegeben hast: OneDrive, Teams oder was auch immer in deinem Unternehmen erlaubt ist. Du sammelst die Daten und verteilst sie dorthin, wo sie hingehören, und auch die spätere Messdatenanalyse bleibt damit in deiner Hand. Die Datenhoheit bleibt bei dir. Genau das ist digitale Souveränität, bis hinunter in die einzelne Glasfaserstrecke.

Normgerecht dokumentieren und Kompetenz aufbauen

Ein Messwert ist nur so viel wert wie seine Dokumentation. Mit der eXport-Software fasst du die Messungen zu professionellen Abnahmeprotokollen mit allen Grafiken zusammen, die du dem Auftraggeber als Nachweis übergibst. Damit wird aus einer Sammlung von Werten ein belastbares Dokument. Und weil Messtechnik nur so gut ist wie die Hand, die sie bedient: Im eintägigen NICE-F-Seminar von Softing lernst du, Tier-1- und Tier-2-Messungen sicher durchzuführen, Fehlerbilder zu erkennen und normgerechte Protokolle zu erstellen, direkt an echten Glasfaserstrecken. Das Seminar ist auch als Inhouse-Veranstaltung im eigenen Unternehmen buchbar, Termine gibt es auf Anfrage.

Fazit

Glasfaser-Zertifizierung ist kein Häkchen am Ende der Baustelle, sondern die Versicherung gegen teure Überraschungen. Tier 1 beweist, dass genug Licht ankommt, Tier 2 zeigt, wo es klemmt, und die Endflächen-Inspektion verhindert die häufigsten Fehler von vornherein. Mit dem richtigen Werkzeug, sauberer Dokumentation und der Gewissheit, dass deine Messdaten dir gehören, wird die Abnahme vom Pflichttermin zum Qualitätsbeweis für deine Netzwerkinfrastruktur. Du suchst die passende Glasfaser-Messtechnik oder eine Beratung? messkom begleitet dich, vom Powermeter bis zur OTDR-Plattform. Und wenn du dein Team auf Zertifizierungs-Niveau bringen willst, ist das NICE-F-Seminar der direkte Weg.

Netzwerkanalyse, die im Haus bleibt: der Allegro Network Multimeter

Wenn im Netzwerk etwas klemmt, willst du zwei Dinge gleichzeitig. Du willst schnell wissen, woran es liegt. Und du willst sicher sein, dass die Antwort dein Haus nicht verlässt. Über den ersten Punkt sind sich alle einig. Der zweite wird gerade zur strategischen Frage, denn ein Netzwerk-Analysegerät sieht praktisch alles, was über die Leitung geht: Adressen, Ports, Sitzungen, manchmal sogar Inhalte im Klartext. Wer diese Daten in eine fremde Cloud schickt, gibt ein Stück Kontrolle ab. Genau hier setzt der Allegro Network Multimeter an: volle Sicht aufs Netz, in Echtzeit, und das komplett im eigenen Haus.

Warum ein dediziertes Analysegerät und nicht das Notebook

Der Alltag in der IT klingt seit Jahren gleich: Eine Anwendung ist langsam, ein Dienst fällt aus, ein Videocall ruckelt. Der erste Verdacht fällt aufs Netzwerk. Nur ist die Ursachensuche selten trivial. Echtzeitdienste wie Teams, Zoom oder klassische VoIP-Telefonie stellen viel höhere Anforderungen als E-Mail und Web, und ihre Störungen fallen besonders unangenehm auf. Ein normales Notebook mit Mitschnitt-Software stößt bei Durchsatz und Aufzeichnungsdauer schnell an seine Grenzen.

Der Allegro Network Multimeter ist die Alternative: eine All-in-One-Box, die deinen Datenverkehr von Layer 2 bis Layer 7 in Echtzeit analysiert, mit Monitoring bis 400 Gbit/s und Aufzeichnung von bis zu 240 Gbit/s, je nach Modell. Bedient wird das Gerät über eine Weboberfläche im Browser, ganz ohne Zusatz-Client. Es hängt passiv am Spiegelport eines Switches oder als transparente Bridge im Pfad und greift nicht in den Verkehr ein.

Das eigentlich Starke ist der Ringpuffer. Der Allegro zeichnet durchgehend mit und erlaubt eine Analyse rückwärts in der Zeit. Du untersuchst also nicht nur, was gerade passiert, sondern auch das Problem von gestern um drei Uhr nachts, inklusive nachträglichem Export der passenden Pakete für Wireshark. Genau das verkürzt die Zeit bis zur Lösung, statt auf das nächste Auftreten zu warten.

Drei Probleme, die der Allegro im Alltag löst

Allegro Packets hat zehn typische Einsatzfälle zusammengestellt. Drei davon tauchen bei unseren Kunden besonders häufig auf.

VoIP und Unified Communications. Wenn Teams-Calls oder die Telefonie schlecht laufen, misst der Allegro RTP-Paketverlust, Jitter und SIP-Antwortzeiten in Echtzeit. Du siehst, ob die Störung intern liegt oder beim Provider, und welche Standorte oder Subnetze betroffen sind. Aus dem Bauchgefühl wird ein Befund.

Lückenlose Aufzeichnung. Sporadische Fehler lassen sich live kaum einfangen. Der Allegro nimmt den kompletten Verkehr durchgehend auf, bei den großen Modellen bis 240 Gbit/s, und du analysierst den Moment des Fehlers später in Ruhe. Kein „tritt gerade nicht auf“ mehr.

OT und Industrie. In Produktionsnetzen kostet jeder Stillstand bares Geld. Der Allegro macht Industrieprotokolle wie PROFINET, OPC-UA und IEC 60870-5 sichtbar, mitsamt Kommunikationsbeziehungen, Top-Talkern und Protokollfehlern. Passiv, ohne in die Anlage einzugreifen.

Das sind drei von zehn. Vom portablen Allegro 510 für die Außenstelle bis zum Allegro 7510 fürs Rechenzentrum deckt die Baureihe jede Größe ab.

Allegro Network Multimeter, kompakte Appliance für das Troubleshooting

Was Netzwerkanalyse mit Souveränität zu tun hat

Hier kommt der Punkt, der oft übersehen wird. Ein Analysegerät ist per Definition ein Gerät, das mitliest. Es verarbeitet Metadaten und teilweise Inhalte deines gesamten Netzwerkverkehrs. Die entscheidende Frage ist deshalb nicht nur „wie gut analysiert es“, sondern auch „wo landen diese sensiblen Daten“.

Bei cloudbasierten Monitoring-Diensten ist die Antwort unbequem. Der US CLOUD Act verpflichtet US-Anbieter seit 2018, Daten auf Anordnung herauszugeben, unabhängig davon, wo auf der Welt sie liegen. Das Computermagazin c’t bringt es in seiner Titelstrecke „Raus aus den US-Clouds!“ (c’t 8/2025) auf den Punkt: Nicht der Standort der Server zählt, sondern der Firmensitz. „Der Betreiber ist gemäß US Cloud Act verpflichtet, den US-Behörden den Zugriff auf gespeicherte Daten unabhängig von deren Aufenthaltsort zu gewähren“, schreibt c’t, „dieser Durchgriff ist der Hauptgrund, die Trump-Zone zu verlassen.“ Das gilt auch für die sogenannten „Sovereign Cloud“-Angebote der großen US-Hyperscaler, solange der Mutterkonzern in den USA sitzt. Im Juni 2025 hat ein Microsoft-Manager genau das vor dem französischen Senat unter Eid bestätigt: eine Garantie gegen den Zugriff US-amerikanischer Behörden gibt es nicht. Dazu kommt der bekannte Konflikt mit der DSGVO und das Schrems-II-Urteil, dessen Kernbotschaft lautet: Architektur schlägt Vertrag.

Die Lage ist kein Nischenthema mehr. Laut der Bitkom-Studie „Digitale Souveränität 2025“ beziehen 87 Prozent der deutschen Unternehmen Digitaltechnik aus den USA, gleichzeitig vertraut nur noch jedes zweite den USA als Partner. Das BSI formuliert es nüchtern: Souveränität ist nicht gleich Autarkie, aber die Kontrolle über die eigenen Daten muss man sich aktiv erarbeiten.

Beim Allegro ist diese Kontrolle eingebaut. Das Gerät arbeitet on-premises. Alle Metadaten und Statistiken liegen im Arbeitsspeicher des Geräts und werden beim Neustart gelöscht, der Ringpuffer liegt auf internen Platten. Das ist kein Marketingversprechen, sondern fiel schon dem Tester der iX auf: Das Gerät speichere Netzwerkinformationen im Standard nicht dauerhaft, und das „bietet Vorteile in Bezug auf den Datenschutz“ (iX 8/2022). Es braucht keine Cloud-Anbindung, um zu funktionieren. Deine Verkehrsdaten verlassen dein Netz nicht. Und weil die Analyse rein passiv läuft, kann über die Monitor-Ports nichts eingespeist oder gesteuert werden. Für die DSGVO ist das genau die Datenresidenz, die du dir wünschst: die Daten bleiben dort, wo sie entstehen.

Allegro x510: 4U-Rack-Appliance, entwickelt in Leipzig

Made in Leipzig: warum Herkunft ein Sicherheitsmerkmal ist

Allegro Packets ist ein deutsches Unternehmen aus Leipzig, gegründet 2014. Der Allegro Network Multimeter wird nach Herstellerangabe zu 100 Prozent in Leipzig entwickelt, und auch der Support kommt von dort. Das ist nicht nur Lokalpatriotismus. Herkunft entscheidet über Jurisdiktion: ein in Deutschland entwickeltes, on-premises betriebenes Gerät unterliegt keinem fremden Zugriffsrecht über deine Verkehrsdaten.

Glaubwürdig ist der Allegro auch fachlich. Er wurde mehrfach unabhängig getestet, unter anderem von heise (iX und c’t) und vom Fachmagazin IT-Administrator. Im jüngsten iX-Test der Firmware 4.1 (iX 1/2024) überzeugten laut Redaktion „erneut die intuitive Anwendung und das schnelle GUI“. Bemerkenswert für das Datenschutz-Thema ist dort die PCAP-Anonymisierung: Das Gerät ersetzt MAC- und IP-Adressen in Mitschnitten konsistent durch Dummy-Werte, bevor man die Aufzeichnung mit externen Dienstleistern teilt, von der iX als „echter Mehrwert“ bewertet. Auf der Interop Tokyo 2024 wurde ein Allegro-Modell mit einem Best-of-Show-Award ausgezeichnet, und Allegro Packets ist Teilnehmer der Allianz für Cybersicherheit des BSI. Zu den Anwendern zählt der Hersteller Namen wie Swisscom, die Erste Bank, den Automobilzulieferer Denso und die TU Graz. Das ist die Art von Referenz, die zeigt: hier geht es um Produktionsumgebungen, nicht um ein Laborgerät.

Wahlfreiheit statt Abhängigkeit

Bei messkom geht es uns nicht um die Parole „nur noch europäisch“. Es geht um Wahlfreiheit: Du sollst selbst entscheiden können, wie viel Unabhängigkeit zu deiner Strategie passt. In der Netzwerkanalyse ist der Allegro genau die europäische Antwort, wenn Souveränität für dich zählt. Du bekommst ein Spitzengerät und behältst die Hoheit über deine Daten, beides zusammen.

Wenn du tiefer ins Thema einsteigen willst, lies auch unseren Beitrag zur digitalen Souveränität, in dem wir das ganze messkom-Portfolio aus diesem Blickwinkel betrachten.

Als deutschsprachiger Allegro-Partner begleiten wir dich von der Beratung über die Modellwahl, vom portablen 510 bis zum großen x510 fürs Rechenzentrum, bis zur Inbetriebnahme. Du willst den Allegro erst im eigenen Netz sehen? Frag uns nach einer Teststellung, dann richten wir dir das passende Gerät ein.

Lieber schauen oder hören?

Das Allegro Network Multimeter gibt es auch als Video und als Podcast-Folge aus unserer Reihe „messen statt raten“. In gut fünf Minuten erklärt oder zum entspannten Zuhören.

Quellen und weiterführende Links

  • iX 8/2022, „Netzwerkmanagement-Test: LAN-Diagnose mit dem Network Multimeter“ (Benjamin Pfister): https://heise.de/-7144086
  • iX 1/2024, „Allegro Packets Network Multimeter im Test“ (Firmware 4.1): https://heise.de/-9544403
  • c’t 8/2025, „Raus aus den US-Clouds!“ (Peter Siering): https://www.heise.de/select/ct/2025/8/2505508480476529213
  • Bitkom-Studienbericht „Digitale Souveränität 2025“ (Februar 2025)
  • BSI, Positionspapier zur digitalen Souveränität (21. März 2025)
  • Allegro Packets, Hersteller- und Kundenangaben: https://allegro-packets.com

Allegro im eigenen Netz testen?

Wir sind dein deutschsprachiger Allegro-Partner und richten dir das passende Modell ein, vom portablen 510 bis zum x510 fuers Rechenzentrum.

Digitale Souveränität

Digitale Souveränität: Wenn ein
anderer Staat über deine IT entscheidet

Stell dir vor, du arbeitest morgens und dein E-Mail-Konto ist einfach weg. Nicht gehackt, nicht abgestürzt, sondern abgeschaltet. Auf Anweisung einer Regierung in einem anderen Land. Genau das ist 2025 passiert, und es betraf keinen Einzelnen, sondern eine internationale Institution.

Was digitale Souveränität bedeutet


Digitale Souveränität heißt: selbst bestimmen, mit welcher Technologie du arbeitest, wo deine Daten liegen und von wem du im Ernstfall abhängig bist. Sie betrifft drei Ebenen, die fast immer zusammenhängen:

  • Daten: Wo werden sie gespeichert, und welches Recht gilt dort wirklich?
  • Software und KI: Programme, Lizenzen und KI-Modelle, die aus der Ferne verändert, verteuert oder ganz abgeschaltet werden können.
  • Hardware und Infrastruktur: vom Betriebssystem über die Netzwerktechnik bis zum Messgerät.

Das praktische Problem dahinter heißt Abhängigkeit. Ein Großteil der europäischen Wirtschaft läuft auf der Cloud von drei US-Konzernen: Microsoft, Amazon und Google. Schätzungen zufolge liegen zwischen rund 70 und über 90 Prozent der europäischen Cloud-Infrastruktur in ihrer Hand. Dazu kommt der rechtliche Hebel: Der US CLOUD Act verpflichtet amerikanische Anbieter, US-Behörden Zugriff auf gespeicherte Daten zu geben. Auch dann, wenn die Server in Frankfurt oder Amsterdam stehen.

US-Cloud unter fremdem Recht: der US CLOUD Act
Reale Fälle: Konto gesperrt, KI-Modell weltweit abgeschaltet

Es ist keine Theorie mehr. Es ist passiert.

Zwei Fälle haben aus dem abstrakten Risiko eine sehr konkrete Schlagzeile gemacht.

Der Internationale Strafgerichtshof. Im Frühjahr 2025 sperrte Microsoft das E-Mail-Konto von Karim Khan, dem Chefankläger des Internationalen Strafgerichtshofs (IStGH) in Den Haag. Vorausgegangen waren US-Sanktionen gegen den Gerichtshof. Als amerikanisches Unternehmen blieb Microsoft kaum eine Wahl, als der Anordnung der eigenen Regierung zu folgen. Khan wich auf einen Schweizer Mail-Dienst aus, der Gerichtshof stellte später Teile seiner Arbeitsplatz-Software auf eine europäische Lösung um. Eine der angesehensten Institutionen der Welt, ausgesperrt aus dem eigenen Postfach, per Federstrich aus einem anderen Land.

Das KI-Modell Fable 5. Anfang Juni 2026 der nächste Weckruf. Erstmals untersagte die US-Regierung einem amerikanischen Anbieter, ein fertiges Produkt weiter an Kunden außerhalb der USA auszuliefern. Betroffen war das KI-Spitzenmodell Fable 5, das daraufhin weltweit abgeschaltet werden musste. Über Nacht stand ein Werkzeug still, mit dem überall auf der Welt gearbeitet wurde.

Die Lehre aus beiden Fällen ist dieselbe: Wer das Werkzeug stellt, hat einen Hebel. Und dieser Hebel liegt nicht bei dir. Es braucht keinen Hackerangriff und keine Insolvenz, eine politische Entscheidung reicht.

Spätestens NIS-2, KRITIS und ISO 27001 machen das zur Chefsache

Was lange eine strategische Überlegung war, wird gerade zur Pflicht. Die NIS-2-Richtlinie verlangt von immer mehr Unternehmen, ihre digitale Lieferkette zu kennen und abzusichern. Wer kritische Infrastruktur (KRITIS) betreibt oder nach ISO 27001 zertifiziert ist, muss Lieferanten- und Verfügbarkeitsrisiken systematisch bewerten.

Eine Abhängigkeit, die ein fremder Staat per Gesetz kappen kann, ist genau so ein Risiko. Es reicht nicht mehr, zu wissen, dass ein Dienst läuft. Du musst wissen, wer ihn im Zweifel abschalten könnte. Damit wird digitale Souveränität vom Ideal zum handfesten Beschaffungskriterium. Die Frage im Einkauf lautet nicht länger nur „Was kostet es?“, sondern „Wie abhängig macht es mich?“.

NIS-2, KRITIS und ISO 27001 machen Souveränität zur Pflicht

Der blinde Fleck: auch deine Mess- und Netzwerktechnik hängt dran

Bei digitaler Souveränität denken die meisten an E-Mail, Office und Cloud-Speicher. Den entscheidenden blinden Fleck übersehen sie: Auch Mess- und Netzwerktechnik hängt am selben Tropf.

Moderne Messgeräte sind längst kleine Computer. Hinter dem Display stecken Software, Lizenzmodelle, Firmware-Updates und immer öfter eine Cloud-Anbindung für Auswertung, Reporting und Zusammenarbeit. Genau hier entstehen die heikelsten Daten überhaupt: Netzpläne, Schwachstellen, die komplette Topologie einer Infrastruktur. Wer kritische Netze betreibt, dokumentiert mit genau dieser Technik seine verwundbarsten Stellen.

Damit gelten dieselben Fragen wie für jede andere IT auch:

  • Liegen deine Messdaten und Netzpläne auf einem Server, dessen Betreiber fremdem Recht unterliegt?
  • Funktioniert das Gerät auch ohne ständige Cloud-Verbindung, oder steht es still, sobald der Lizenzserver nicht erreichbar ist?
  • Wie sicher sind Support, Ersatzteile und Updates, wenn sich Handelswege oder Exportregeln über Nacht ändern?

Wer Netze plant, misst und betreibt, will sich darauf verlassen können, dass die Werkzeuge dafür verfügbar bleiben. Eine einzige Quelle, die von außen abgeschaltet werden kann, ist hier genauso ein Risiko wie der Cloud-Speicher im Rechenzentrum.

Lizenzmodell: Offline-Dauerlizenz läuft weiter, Online-Aktivierung steht still

Nicht nur das Land zählt, sondern auch das Lizenzmodell

Eine Differenzierung geht in der Debatte oft unter: Nicht jede US-Software macht dich gleich abhängig. Entscheidend ist, wie die Lizenz funktioniert.

Software, die komplett offline läuft und auf einer einmal gekauften Lizenz basiert, bleibt auch bei einem Verkaufs- oder Exportstopp nutzbar. Ein Beispiel aus unserem eigenen Portfolio ist Oscium mit Analyse-Software wie MetaGeek: einmal gekauft, arbeitet sie weiter, ganz gleich, was politisch passiert.

Anders liegt der Fall, wenn eine eigentlich lokale Software eine jährliche Online-Aktivierung verlangt. Läuft die Lizenz ab und der US-Anbieter darf wegen eines Exportstopps keine Verlängerung mehr ausstellen, steht das Werkzeug still, obwohl es auf deinem Rechner installiert ist.

Die Faustregel: Kommt Software aus den USA, schau aufs Lizenzmodell. Eine offline-fähige Dauerlizenz ist deine Absicherung, im Ernstfall einfach mit der vorhandenen Software weiterzuarbeiten.

Wahlfreiheit statt Abhängigkeit

Die richtige Antwort ist nicht „kauft ab jetzt nur noch europäisch“. Das wäre nur die nächste Einseitigkeit. Die richtige Antwort ist Wahlfreiheit: bewusst entscheiden, woher deine Technik kommt und wie viel Unabhängigkeit zu deiner Strategie passt.

Bei messkom kommt das Portfolio deshalb aus drei Welten:

  • Europa für kurze Wege und hohe Unabhängigkeit, etwa Hamina (Finnland) für die WLAN-Planung, Allegro Packets (Deutschland) für die Netzwerk-Analyse, Metrel (Slowenien) für die elektrische Sicherheitsprüfung oder ProfiTap (Niederlande) für Netzwerk-TAPs.
  • USA für etablierte Weltmarktführer wie EKAHAU. VIAVI, NetAlly, VeEX oder Oscium, wo sie schlicht das beste Werkzeug für die Aufgabe sind.
  • Asien für die Spitze der Spleißtechnik, etwa Fujikura und Sumitomo (Japan) oder UCL Swift (Südkorea).

Dazu kommen Spezialisten darüber hinaus, etwa EXFO aus Kanada. So wird Unabhängigkeit zu deiner bewussten Entscheidung, nicht zur Glückssache. Und falls die beste Lösung doch aus den USA kommt, weißt du wenigstens genau, worauf du dich einlässt.

Wahlfreiheit aus drei Welten: Europa, USA und Asien

Fazit: früh mitdenken kostet nichts

Das Beste, was du für deine digitale Unabhängigkeit tun kannst, kostet zunächst gar nichts: bei der Planung daran denken. Wer Abhängigkeiten früh mitdenkt, statt sie später teuer aufzulösen, spart Geld, Zeit und Nerven. Die beiden Fälle aus Den Haag und rund um Fable 5 waren laute Weckrufe. Der leise Moment, in dem es für dein Unternehmen zählt, ist die nächste Beschaffungsentscheidung.

Du willst wissen, wie unabhängig deine Technik wirklich ist? Ruf uns unter +49 8764 948 430 an oder schreib an info@messkom.de. Das vollständige Hersteller-Portfolio findest du in unserer Hersteller-Übersicht.

Wie unabhängig ist deine Technik wirklich?

Wir beraten dich herstellerübergreifend zu Mess- und Netzwerktechnik aus Europa, den USA und Asien.